
Pruebe con la segregación de funciones , SailPoint o la revisión del acceso a Oracle ERP Cloud.
Gestión del ciclo de vida de la identidad que demuestra el cumplimiento Antes de que se conceda el acceso
Automatice los flujos de trabajo de altas, traslados y bajas, aplique la segregación de funciones antes de asignar el acceso y genere pruebas verificables por auditores para cada identidad, tanto humana como no humana.
Ejemplo ilustrativo: solicitud de acceso y política de acceso.
El sistema IAM heredado otorga acceso y luego explica la exposición. SafePaaS iAccess resuelve la política de acceso antes de que se otorgue el acceso.
Legacy IAM otorga acceso primero y Explica el riesgo más adelante.
La mayoría de los sistemas de identidad automatizan tareas. No demuestran el cumplimiento de las normas.
Eso genera un grave riesgo para la empresa:
El resultado: retrasos en la incorporación de nuevos empleados, riesgo de acceso oculto, controles fallidos, hallazgos de auditoría y exposición innecesaria.
Cumplimiento del ciclo de vida que Los auditores pueden verificarlo.
SafePaaS iAccess transforma la gestión del ciclo de vida de la identidad, pasando de la automatización básica del aprovisionamiento a un cumplimiento verificable por auditores.
Cada evento de incorporación, traslado o baja se rige por políticas, contexto, aprobación y evidencia antes de que se otorgue, modifique o retire el acceso.
Con iAccess, cada decisión de acceso incluye
Sin lagunas. Sin reconstrucción manual. Sin conjeturas sobre el cumplimiento retroactivo.
Validación SoD · Atributos contextuales
Diseñado para el cumplimiento empresarial, no solo automatización del ciclo de vida.
La mayoría de los proveedores definen el cumplimiento normativo como el seguimiento de las políticas internas. SafePaaS va más allá.
El cumplimiento normativo empresarial implica que un auditor independiente pueda verificar que los controles funcionan de manera eficaz. iAccess recopila la evidencia necesaria para demostrarlo.
Implementación de la segregación de funciones (SoD) mediante aprovisionamiento previo
Evite que se desarrollen combinaciones de acceso tóxicas antes de que entren en producción.
Registros de evidencia verificables por auditores
Generar registros completos de altas, traslados, bajas, aprobaciones, excepciones, medidas de mitigación y decisiones políticas.
Inteligencia de aprovisionamiento contextual
Otorgar acceso en función de la ubicación, sucursal, departamento, unidad operativa, entidad jurídica, acceso al libro mayor y contexto de seguridad.
Acceso con privilegios mínimos detallados
Vaya más allá de los roles estáticos y asegúrese de que los usuarios reciban solo los permisos precisos que necesitan.
Gobernanza de identidad unificada
Gestiona empleados, contratistas, cuentas de servicio, bots, API e identidades privilegiadas desde una única plataforma.
Automatización sin comprometer el cumplimiento normativo
Acelerar las operaciones del ciclo de vida al tiempo que se refuerza la eficacia del control.
Acceso que se abre y se cierra En el evento, no en la entrada.
Otorgue, modifique y revoque automáticamente el acceso a todos los sistemas con plena gobernanza y control, tanto para empleados y contratistas como para cuentas de servicio, bots y API.
Ejemplo ilustrativo: ventana de acceso para personas que se incorporan, se trasladan o se marchan.
Las ventanas de acceso se abren y cierran en función del evento, no de la entrada.
Más allá de los roles estáticos, hasta llegar a los permisos exactos necesarios.
La ubicación del empleado, la sucursal, el departamento, la unidad operativa, la entidad legal, el libro mayor, el rol y el contexto de riesgo determinan el acceso correcto.
Ilustrativo: ejemplo de contexto resuelto antes del aprovisionamiento.
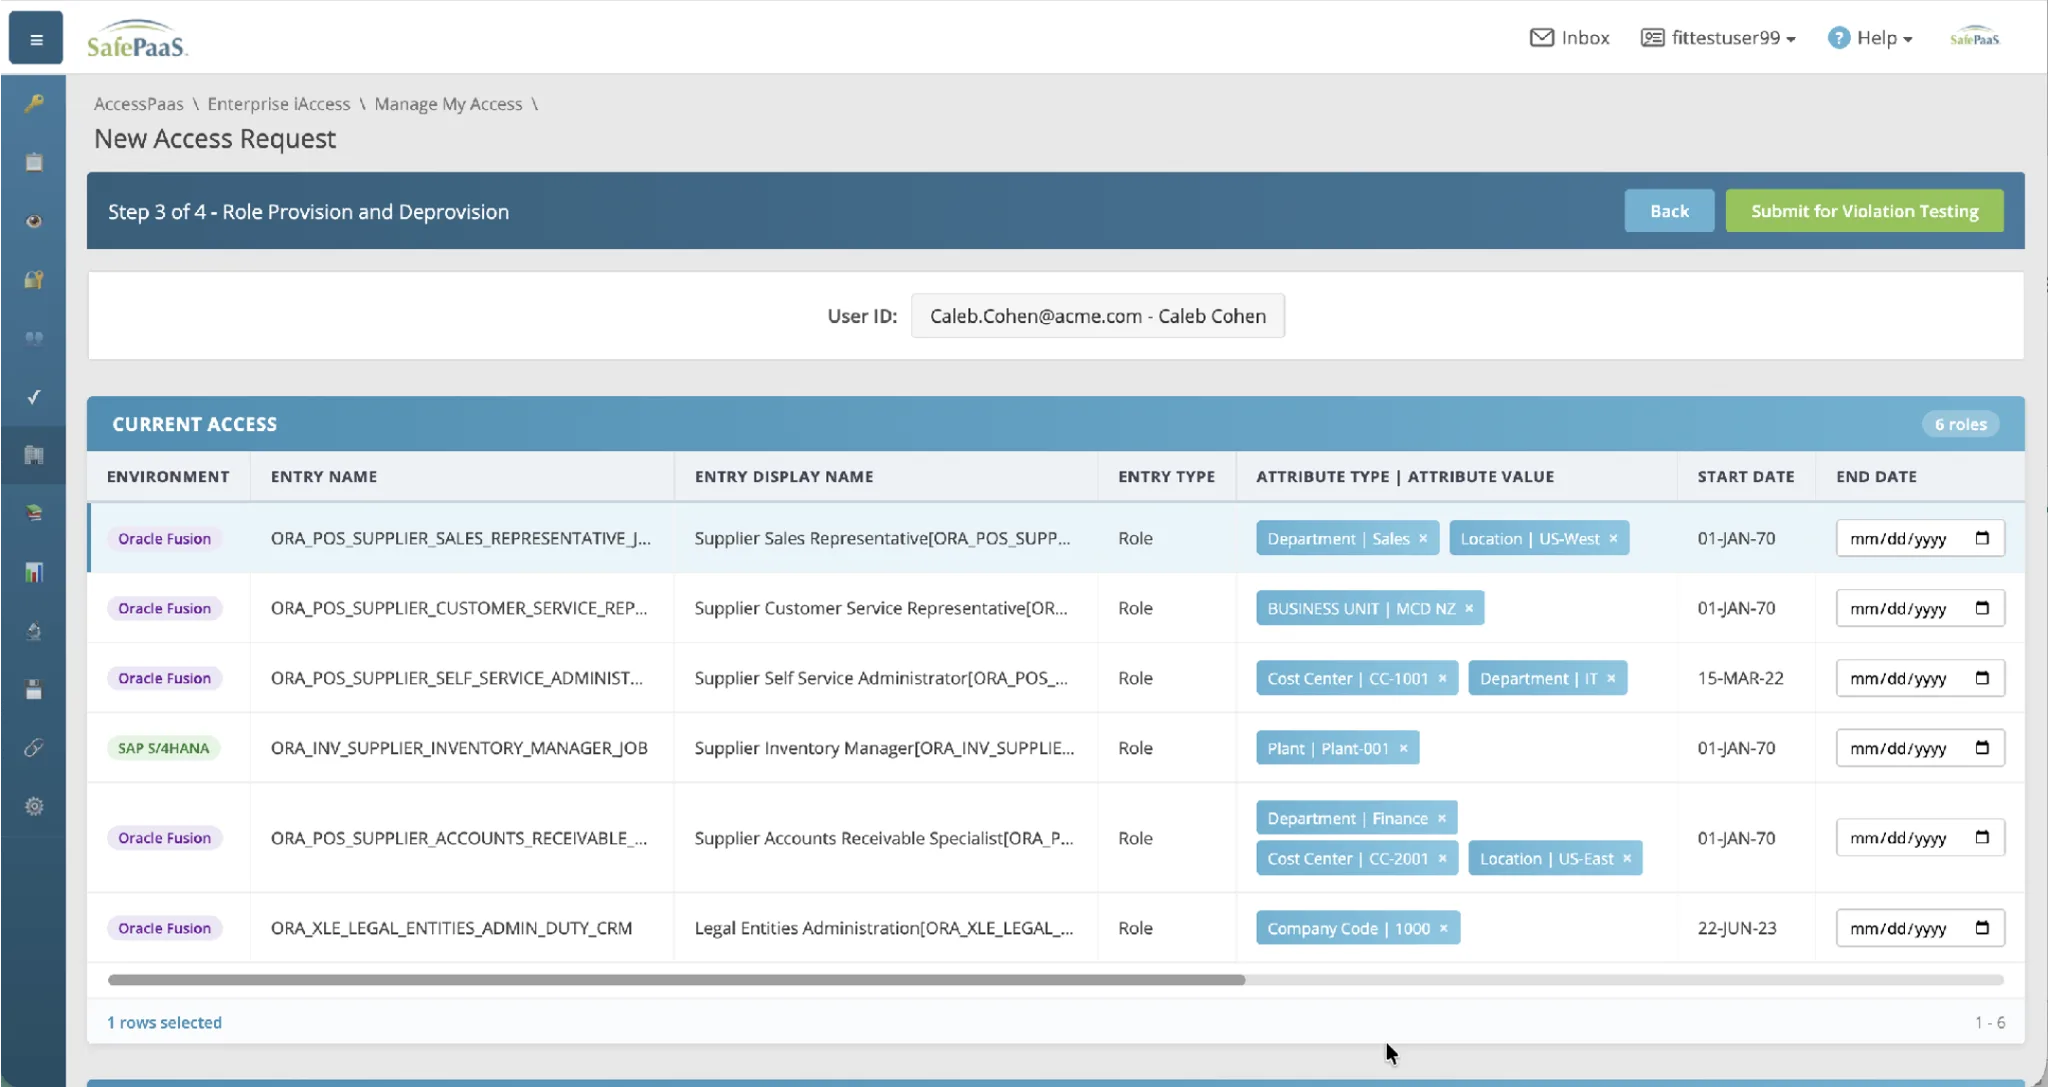
Centro de costos · Código de empresa
Contexto resuelto antes del aprovisionamiento, no privilegios heredados de un rol estático.
Acceso más rápido. Menor riesgo. Mayor preparación para las auditorías.
Acelerar la incorporación y la desvinculación de empleados.
Automatice el aprovisionamiento, las actualizaciones y las eliminaciones en todos los sistemas empresariales sin demoras manuales.
Evite las violaciones de segregación de funciones desde el origen.
Evalúe las solicitudes de acceso antes de otorgar los permisos, no después de que se haya introducido el riesgo.
Reducir los hallazgos de auditoría
Mantenga documentación completa y lista para auditorías sobre cada evento del ciclo de vida y cada decisión de acceso.
Aplicar automáticamente el principio de mínimo privilegio
Aplique reglas de acceso contextuales basadas en atributos de negocio, seguridad, privacidad y autorización del sistema ERP.
Mejora la eficiencia operativa
Reducir el trabajo manual para los responsables de TI, cumplimiento normativo, seguridad y propietarios de aplicaciones.
Gestión automatizada del ciclo de vida de la identidad con cumplimiento integrado.
Automatización de incorporaciones, traslados y bajas.
Otorgue, modifique y revoque el acceso automáticamente en todos los sistemas con plena gobernanza y control.
Aprovisionamiento basado en políticas
Aplique las políticas de segregación de funciones (SoD), privilegios mínimos, privacidad y gobernanza antes de asignar el acceso.
Decisiones de acceso contextual
Utilice la ubicación del empleado, la sucursal, el departamento, la unidad operativa, la entidad legal, el libro mayor, el rol y el contexto de riesgo para determinar el acceso correcto.
Registros de auditoría verificables por el auditor
Capture aprobaciones, marcas de tiempo, razones comerciales, medidas de mitigación, excepciones, evidencias y actividad de control en un registro completo.
Autorización detallada
Vaya más allá de los roles generales con una asignación de acceso precisa y que tenga en cuenta los atributos.
Gobernanza de la identidad no humana
Someter los bots, las API, las cuentas de servicio y las identidades técnicas privilegiadas a una gobernanza del ciclo de vida.
Visibilidad en tiempo real y preparación para auditorías
Realizar un seguimiento de cada identidad, cambio de acceso, decisión política, aprobación, excepción y medida de mitigación.
Integración perfecta
Amplíe los entornos existentes de IAM, Active Directory, ERP, nube y aplicaciones empresariales sin interrupciones.
Automatización inteligente de la identidad en acción.
Las empresas confían en ellas para prevenir el riesgo de identidad antes de que se produzca.
“Con iAccess, eliminamos el aprovisionamiento manual, impusimos la segregación de funciones en el punto de acceso y obtuvimos una visibilidad de auditoría completa tanto para identidades humanas como no humanas.”
Lo que preguntan los equipos de IAM y auditoría.
La mayoría de los sistemas de identidad automatizan tareas, pero no demuestran el cumplimiento. iAccess gestiona cada evento de ingreso, traslado y baja de usuarios mediante políticas, contexto, aprobación y evidencia antes de otorgar, modificar o revocar el acceso, de modo que un auditor independiente pueda verificar que el control funcionó, y no solo que se cerró un ticket.
Comience a demostrar el cumplimiento antes de que se le otorgue el acceso.
Dejen de reaccionar ante las violaciones de acceso después de que ocurran.