
Pruebe con la segregación de funciones , SailPoint o la revisión del acceso a Oracle ERP Cloud.
Gestión de acceso privilegiado
Acceso privilegiado Gestión
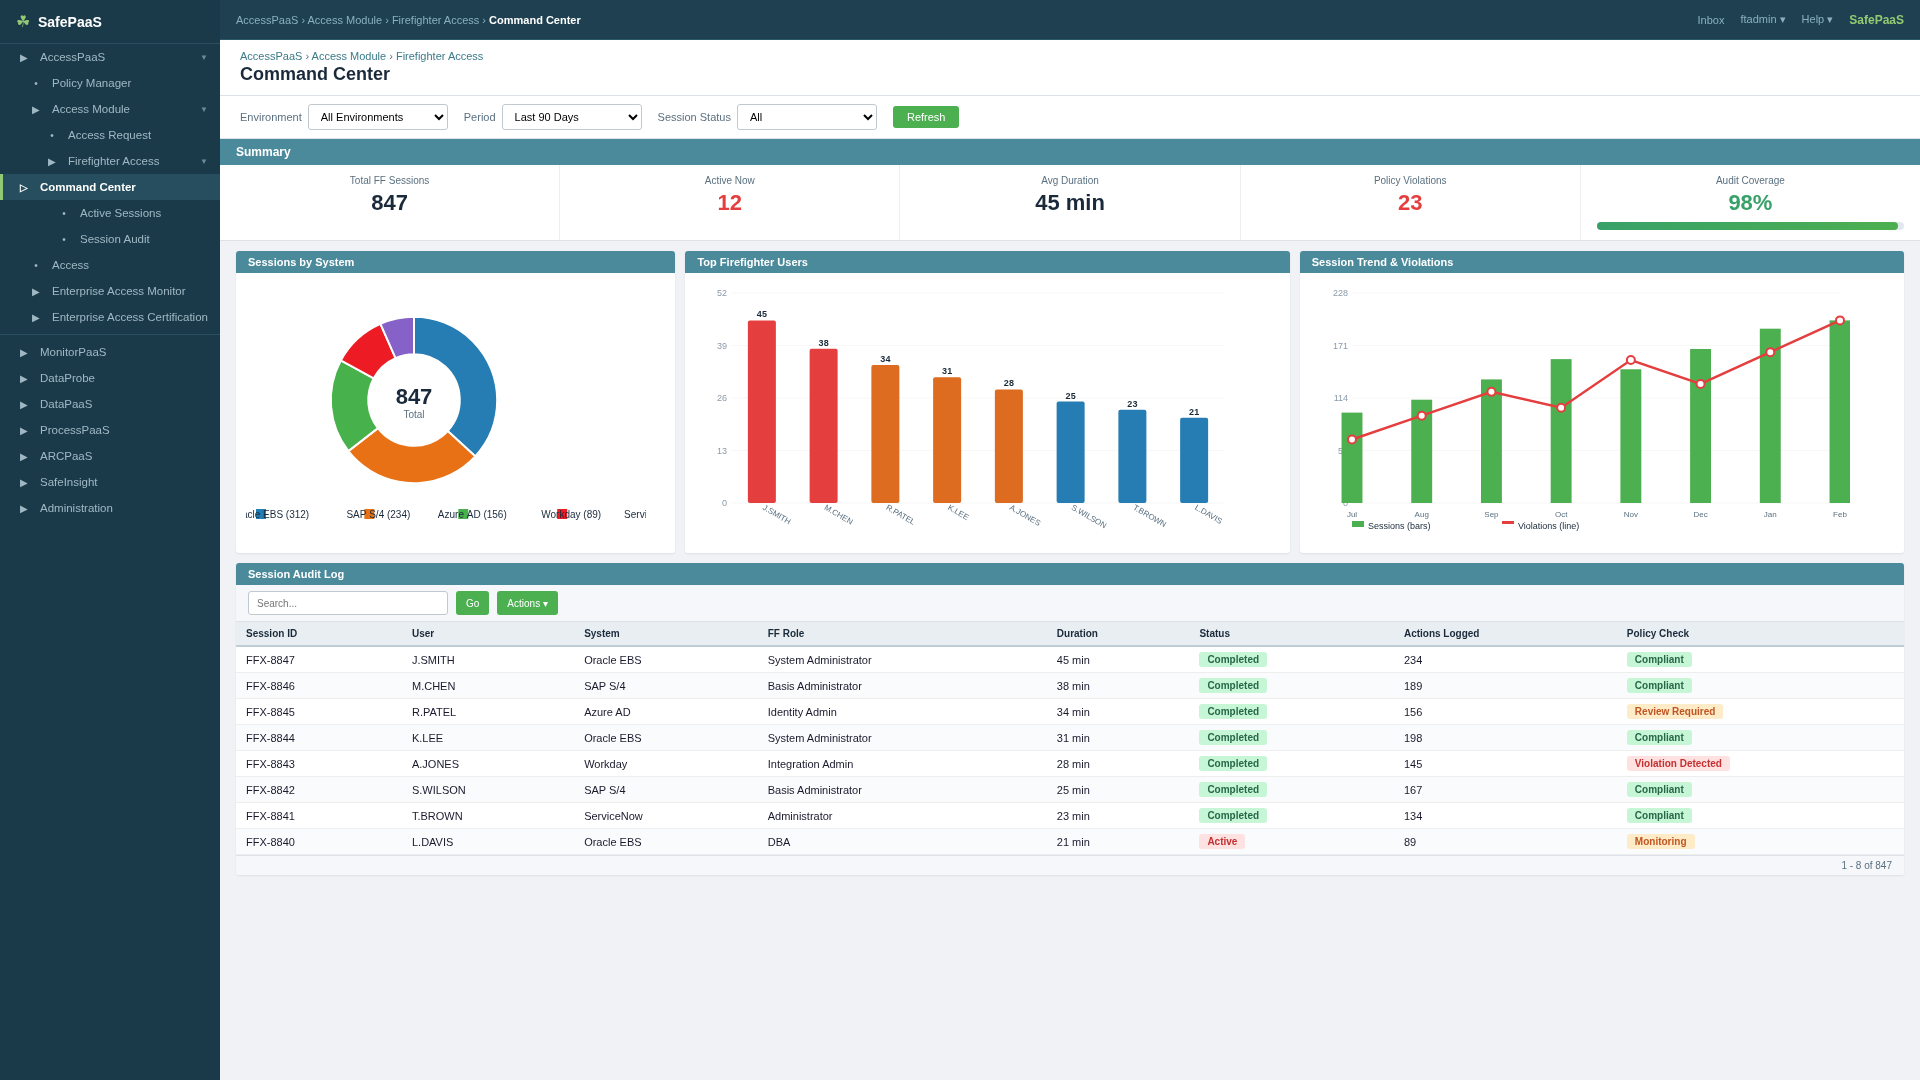
Reduzca el riesgo de acceso privilegiado y la fatiga de auditoría con la gestión de acceso privilegiado (PAM) basada en políticas, justo a tiempo y sin privilegios permanentes de SafePaaS. Reemplace las revisiones estáticas y manuales con controles dinámicos que protegen las identidades humanas y no humanas de alto riesgo en ERP, aplicaciones empresariales, bases de datos, infraestructura y la nube.
Todas las identidades. Cualquier sistema. Cualquier entorno.
Impacto comprobado para los clientes de SafePaaS
Los líderes de seguridad y las partes interesadas en auditorías utilizan SafePaaS PAM para reducir el riesgo de acceso privilegiado, demostrar la eficacia del control y respaldar la generación de informes a nivel ejecutivo y de junta directiva. La mayoría de los ataques exitosos abusan de credenciales privilegiadas, y el acceso de administrador permanente aumenta drásticamente el impacto de una sola vulneración. Los procesos manuales, controlados por tickets, y las herramientas desconectadas ralentizan el negocio y dejan brechas en la supervisión, la evidencia y el control.
90%
80%
50-70%
30-50%
¿Por qué PAM centralizado?
Las cuentas privilegiadas son el centro de los ataques modernos y siguen siendo una fuente importante de exposición regulatoria, operativa y reputacional. Los modelos estáticos, las herramientas desconectadas y los procesos manuales de acceso privilegiado dejan acceso excesivo, tóxico e inactivo en sus sistemas más críticos.
SafePaaS añade una capa centralizada de gobernanza de acceso privilegiado que estandariza políticas, aprobaciones, supervisión y evidencia en ERP, SaaS, infraestructura y nube. Las identidades privilegiadas, tanto humanas como no humanas, desde administradores hasta bots, cuentas de servicio y claves API, se gestionan conjuntamente, de modo que el acceso elevado siempre cumple con las políticas y el riesgo empresarial. SafePaaS unifica el control de cuentas y sesiones, la elevación y delegación, y el acceso a cuentas de servicio en un único modelo de gobernanza.
¿Qué hace que SafePaaS sea único?
1
Elevación y exposición privilegiadas
Justo a tiempo y privilegios cero permanentes (JIT/ZSP)
Exigir elevación justo a tiempo y acceso limitado en el tiempo en lugar de derechos de administrador siempre activos, lo que minimiza la exposición privilegiada de manera predeterminada.
Elevación impulsada por políticas y consciente del riesgo
Busque decisiones de elevación basadas en políticas comerciales, puntajes de riesgo, contexto y aprobaciones, no solo en acceso a bóveda a contraseñas compartidas.
2
Descubrimiento y ciclo de vida
Descubrimiento automatizado y ciclo de vida del acceso privilegiado
Elija soluciones que descubran y clasifiquen continuamente usuarios privilegiados, cuentas de servicio y derechos de alto riesgo en ERP, aplicaciones comerciales, bases de datos, sistemas operativos y la nube, y los mantengan sincronizados a lo largo del tiempo.
3
Gestión de sesiones, análisis y respuesta
Monitoreo y registro continuo de la actividad
Asegúrese de que cada sesión elevada sea monitoreada y grabada, con comandos y cambios capturados para una investigación rápida y una revisión independiente.
Conciliación de acciones con aprobaciones
Espere que la actividad privilegiada se concilie con las solicitudes aprobadas para que el comportamiento no autorizado o anómalo se detecte y marque automáticamente.
Detección y respuesta en tiempo real
Exija alertas basadas en análisis y flujos de trabajo automatizados que puedan contener actividad privilegiada sospechosa en entornos híbridos y de múltiples nubes en tiempo real.
4
Cumplimiento, informes e integración
Informes y evidencias centralizados y listos para auditoría
Busque evidencia centralizada y exportable que muestre quién tuvo qué privilegios, cuándo, por qué y qué hizo, listo para SOX, ITGC/ITAC y auditoría interna con la retención adecuada.
Implementación y escalabilidad nativas de la nube
Favorezca las arquitecturas que priorizan la nube, que se implementan rápidamente, escalan con su entorno y evitan la sobrecarga de la infraestructura PAM local tradicional.
Integración y extensibilidad
Asegúrese de que las integraciones nativas con proveedores de identidad, ITSM y aplicaciones comerciales/ERP fluyan a través de los procesos existentes.
Cómo los clientes de SafePaaS generan valor con PAM
Una multinacional británica logra una gestión de acceso privilegiado segura, eficiente y conforme con SafePaaS
Industria : British Consumer Goods Corporation
Región : Gestión de acceso privilegiado
Solución : Seguridad, Cumplimiento normativo, Eficiencia operativa, Impulso empresarial
El desafío
- Como organización global, la empresa enfrentó desafíos complejos en la gestión del acceso privilegiado en sistemas críticos.
-
Riesgos de seguridad : Las cuentas privilegiadas excesivas, inactivas, tóxicas o no gestionadas, tanto para identidades humanas como no humanas, aumentan el riesgo de violaciones de seguridad.
-
Presión para el cumplimiento normativo : La dispersión de los datos de acceso privilegiado y la debilidad de los registros de auditoría generaron incertidumbre ante la entrada en vigor de la SOX, las auditorías de ITGC/ITAC y las auditorías internas.
-
Ineficiencia operativa : La incorporación manual de usuarios, las aprobaciones y las revisiones de acceso consumieron semanas del tiempo del personal de TI y de los propietarios del negocio.
-
Retrasos en las operaciones comerciales : La lentitud en el aprovisionamiento de nuevos administradores, proyectos, agentes de IA y socios retrasó las iniciativas digitales y la innovación.
La Solución
- La organización se asoció con SafePaaS para implementar una plataforma centralizada de gobernanza de acceso privilegiado que ofrece:
-
Seguridad y mitigación de riesgos: SafePaaS aplica el principio de mínimo privilegio, la ausencia de privilegios permanentes y una supervisión continua basada en políticas, lo que reduce el alcance de posibles vulneraciones y promueve una estrategia de seguridad centrada en la identidad.
-
Cumplimiento normativo y preparación para auditorías: Los registros continuos y listos para auditoría, junto con los controles estandarizados centrados en la identidad, hacen que las auditorías SOX, ITGC/ITAC y las auditorías internas sean más rápidas, fáciles y predecibles.
-
Eficiencia operativa: SafePaaS automatiza el aprovisionamiento, la elevación y la revisión del acceso privilegiado mediante el autoservicio y la automatización del flujo de trabajo, lo que reduce significativamente las incidencias de TI, el esfuerzo manual y la variabilidad en la gestión del acceso.
-
Facilitación empresarial: El acceso rápido y controlado permite una incorporación más ágil de administradores, proyectos, agentes de IA y socios, lo que respalda las iniciativas en la nube y la transformación digital sin comprometer la seguridad ni el cumplimiento normativo.
Los resultados
Al implementar SafePaaS, la empresa logró mejoras mensurables en todos los impulsores principales
01
02
03
04
SafePaaS demostró ser una solución centralizada y confiable que alinea la seguridad, el cumplimiento y la eficiencia operativa con la habilitación empresarial.
Factores impulsores y problemas comerciales que SafePaaS elimina
La gobernanza centralizada del acceso privilegiado muestra valor de manera constante en cuatro factores fundamentales: proteger el acceso de alto riesgo, aprobar auditorías, reducir el trabajo manual y habilitar el negocio.
Riesgo de seguridad
Cumplimiento
Eficiencia operacional
Habilitación empresarial
Por qué SafePaaS PAM supera a las herramientas tradicionales
| Dimensión | PAM de SafePaaS | Herramientas PAM heredadas |
|---|---|---|
| Modelo de gobernancia | Basado en políticas y análisis, alineado con la identidad y el riesgo comercial. | Bóveda y centrada en sesiones, comprensión limitada del riesgo empresarial. |
| Modelo de acceso | Justo a tiempo, cero privilegios permanentes para usuarios y servicios. | Cuentas y credenciales de administrador de larga duración con amplio acceso. |
| Global | ERP, aplicaciones empresariales, bases de datos, sistema operativo, cargas de trabajo en la nube y cuentas de servicio. | Principalmente infraestructura/sistema operativo, vista limitada de aplicaciones, procesos e identidades no humanas. |
| Cumplimiento y evidencia | Monitoreo continuo, paquetes de evidencias automatizados para auditorías. | Informes periódicos, recolección manual de evidencia y correlación. |
| Eficiencia operacional | Alta automatización y autoservicio para reducir tickets y trabajo. | Aprobaciones manuales, gran esfuerzo administrativo y mayor volumen de soporte. |