
Verano 2026
Verano
2026
Ciclo de vida de la identidad, automatización de los controles generales de TI y un primer vistazo a Identity 360.
Un mensaje
de Nuestro CTO
La gestión del ciclo de vida de la identidad sigue siendo un desafío crítico para la gobernanza, a medida que las organizaciones amplían las capacidades centrales de sus sistemas ERP con soluciones SaaS de vanguardia e integran arquitecturas multinube con sistemas locales.
Muchas organizaciones utilizan soluciones de administración y gobernanza de identidades (IGA) para gestionar los procesos de altas, bajas y cambios de empleados. Sin embargo, las soluciones IGA tradicionales a menudo no cumplen con las expectativas de cumplimiento de los auditores. No previenen riesgos durante las solicitudes de acceso, y las revisiones periódicas pueden excluir identidades críticas aprovisionadas fuera de la plataforma IGA. Además, las implementaciones pueden ser costosas y dejar las fuentes de identidad sin cubrir cuando no se dispone de conectores de proveedores.
Para abordar estos desafíos, SafePaaS ha introducido dos funcionalidades:
ONE es un sistema de incorporación de aplicaciones de autoservicio con mapeo guiado de objetos de identidad y configuración de roles, que permite una cobertura rápida y asequible para la gestión del ciclo de vida de la identidad y la certificación periódica.
Dos opciones permiten el aprovisionamiento y la desaprovisionamiento empresarial de roles y privilegios de identidad en múltiples aplicaciones mediante el rol "Personas", lo que ayuda a alinear la gestión del capital humano y los roles de las aplicaciones para lograr un rendimiento óptimo con el nivel de riesgo aceptable más bajo.
También hemos ampliado nuestras capacidades de evaluación y certificación de controles generales de TI en respuesta a otro desafío creciente para nuestros clientes: la gestión del riesgo de terceros en un entorno cada vez más complejo de servidores en la nube y locales, bases de datos, redes, aplicaciones y proveedores de servicios.
SafePaaS admite pruebas de control SOX 302 y SOX 404, a la vez que automatiza las evaluaciones y certificaciones de controles generales de TI (ITGC) para controles financieros, de TI y operativos mediante una plataforma integrada de gestión de riesgos. Esto permite a las organizaciones estandarizar las pruebas, mejorar la rendición de cuentas, vincular los hallazgos con las medidas correctivas y proporcionar evidencia más completa a los auditores y otras partes interesadas.
De cara al futuro, estamos desarrollando Identity 360 para ofrecer una mayor visibilidad de las identidades humanas y no humanas, incluyendo cuentas de servicio, API, bots, cuentas compartidas, automatización y agentes de IA. A medida que estas identidades se generalicen, las organizaciones necesitarán una forma coherente de comprender su acceso, actividad y el riesgo asociado en toda la empresa.
Gracias por su continua colaboración con SafePaaS. Esperamos poder ayudarle a fortalecer el cumplimiento normativo, mejorar la seguridad y obtener un mayor valor de sus inversiones actuales en gobernanza de identidades y gestión de riesgos, sin necesidad de reemplazar su plataforma.
Integrar datos de seguridad desde cualquier aplicación. No se requiere conector
No todas las aplicaciones empresariales cuentan con un conector preconfigurado, pero eso no debería impedir que las someta a gobernanza. DataPaaS Guided Onboarding es un nuevo asistente de autoservicio que permite a los administradores cargar datos de seguridad directamente desde un archivo CSV o Excel e incorporar usuarios, roles, privilegios y asignaciones en minutos, sin necesidad de programación, integraciones personalizadas ni proyectos de desarrollo.
El flujo de trabajo guiado de seis pasos valida sus datos antes de importarlos, aprovisiona automáticamente los componentes DataPaaS necesarios y aplica sus reglas de transformación y mapeo existentes. Una vez cargados, los datos se comportan exactamente como la información recopilada a través de un conector nativo, lo que permite la supervisión del acceso, el análisis de la segregación de funciones, la generación de informes y las certificaciones utilizando las mismas capacidades de SafePaaS.
importa
Con la incorporación guiada, ya no tendrá que esperar a que un conector gestione una nueva aplicación. Podrá extender rápidamente la gestión a prácticamente cualquier sistema, detectar errores de asignación antes de cargar los datos, reutilizar los perfiles de asignación guardados para futuras importaciones y mantener un historial de auditoría completo de cada importación. El resultado es una incorporación más rápida, una mayor cobertura de aplicaciones y una gestión de autoservicio sin necesidad de integración adicional.
Incluye un Rol de las personas Creación, mapeo y aprovisionamiento
Las solicitudes de acceso suelen expresarse en términos empresariales, pero se satisfacen mediante roles técnicos del sistema ERP y permisos de aplicación que los gerentes no comprenden.
Un nuevo empleado puede necesitar acceso a cinco o seis sistemas. El departamento de TI debe determinar qué roles técnicos asignar, se solicita a los gerentes que aprueben nombres de roles desconocidos y los conflictos de segregación de funciones pueden no detectarse hasta después de que se haya otorgado el acceso.
La gestión de roles de personal de SafePaaS conecta la forma en que la empresa define un puesto de trabajo con la forma en que se otorga el acceso.
Los administradores pueden crear roles de usuario orientados al negocio, como Gerente de Cuentas por Pagar, Controlador Financiero o Analista de Compras, y luego asignar cada uno a los roles, privilegios y contextos de seguridad necesarios en las aplicaciones conectadas. SafePaaS verifica el diseño del rol para detectar conflictos de segregación de funciones y aplica el flujo de trabajo de aprobación y aprovisionamiento adecuado.
Explore la gestión de roles de las personas con más detalle. →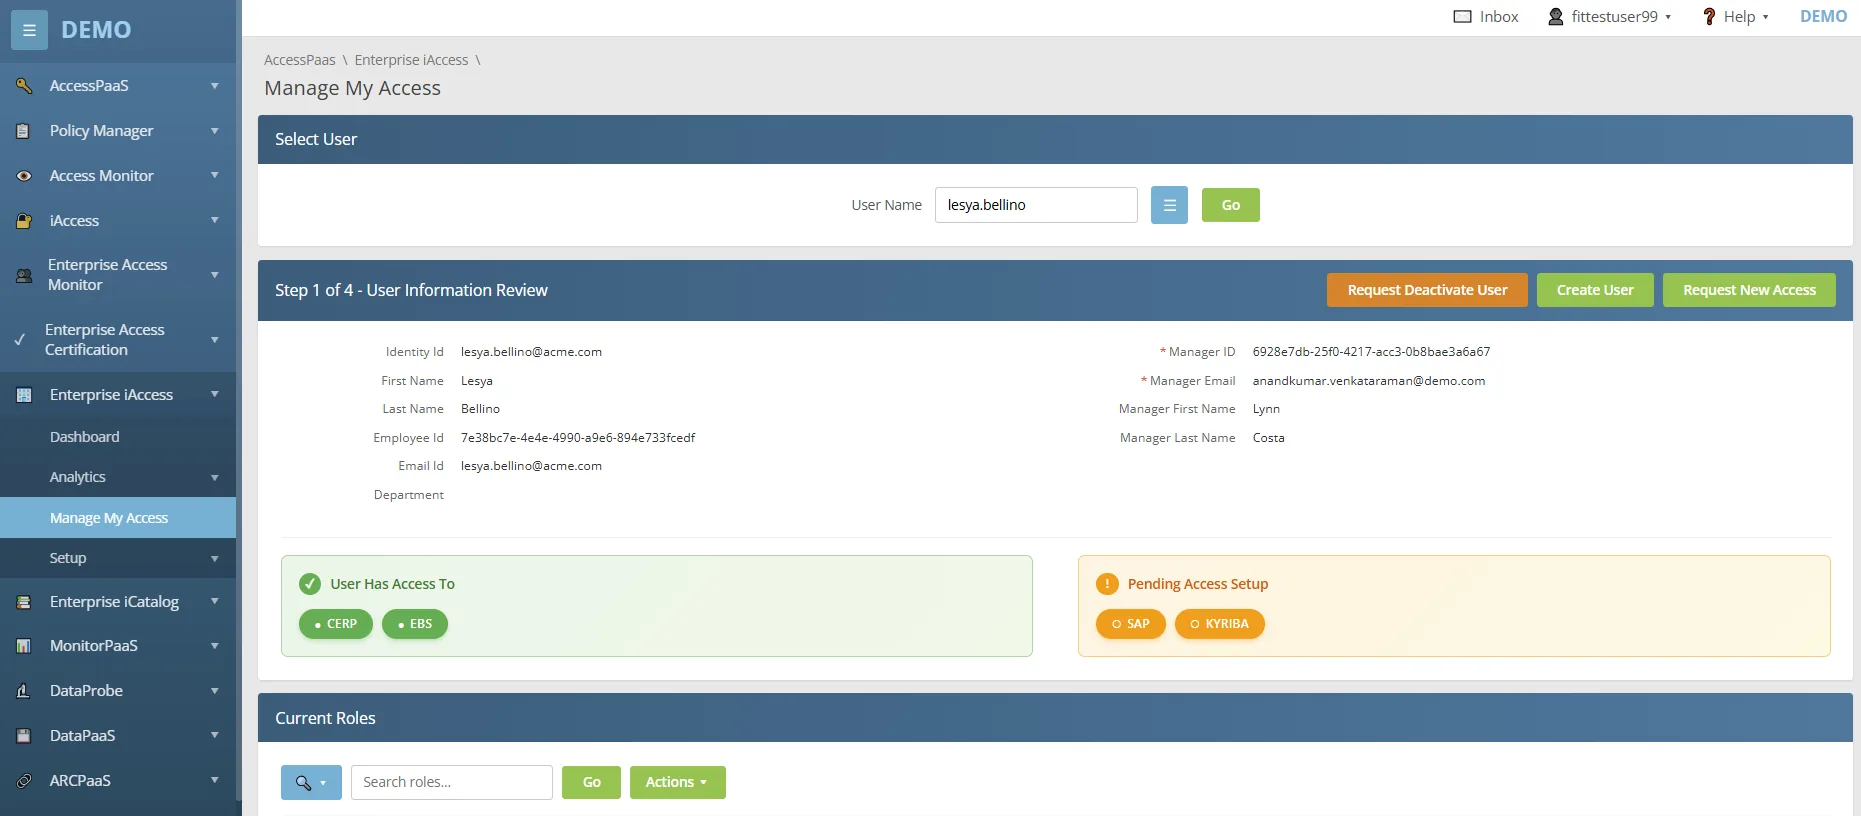
Cómo Funciona
Cree un rol de persona utilizando un nombre claro basado en el puesto, una descripción, un nivel de riesgo y un responsable designado.
Agregue los roles de ERP, los roles de aplicación, los privilegios y los contextos de seguridad relevantes necesarios para esa función laboral.
SafePaaS evalúa el acceso asignado en función de las políticas de segregación de funciones mientras se crea el rol de usuario y de nuevo cuando un usuario lo solicita.
Las solicitudes que cumplen con los requisitos siguen el flujo de trabajo de aprobación correspondiente. Las solicitudes con conflictos requieren una justificación comercial antes de que se pueda aprobar el acceso.
Una vez aprobado, SafePaaS envía instrucciones de aprovisionamiento a los sistemas conectados y registra cada decisión, asignación y resultado en un registro de auditoría con control de versiones. Los administradores pueden supervisar el estado del aprovisionamiento y volver a ejecutar las asignaciones fallidas desde un único informe.
Resultados comerciales
Identifique los roles que generan solicitudes de acceso frecuentes, como Cuentas por Pagar, Compras, Finanzas o Recursos Humanos, y conviértalos en roles de usuario estandarizados. Esto puede mejorar de inmediato la velocidad de aprovisionamiento, la calidad de las aprobaciones y el cumplimiento de las políticas.
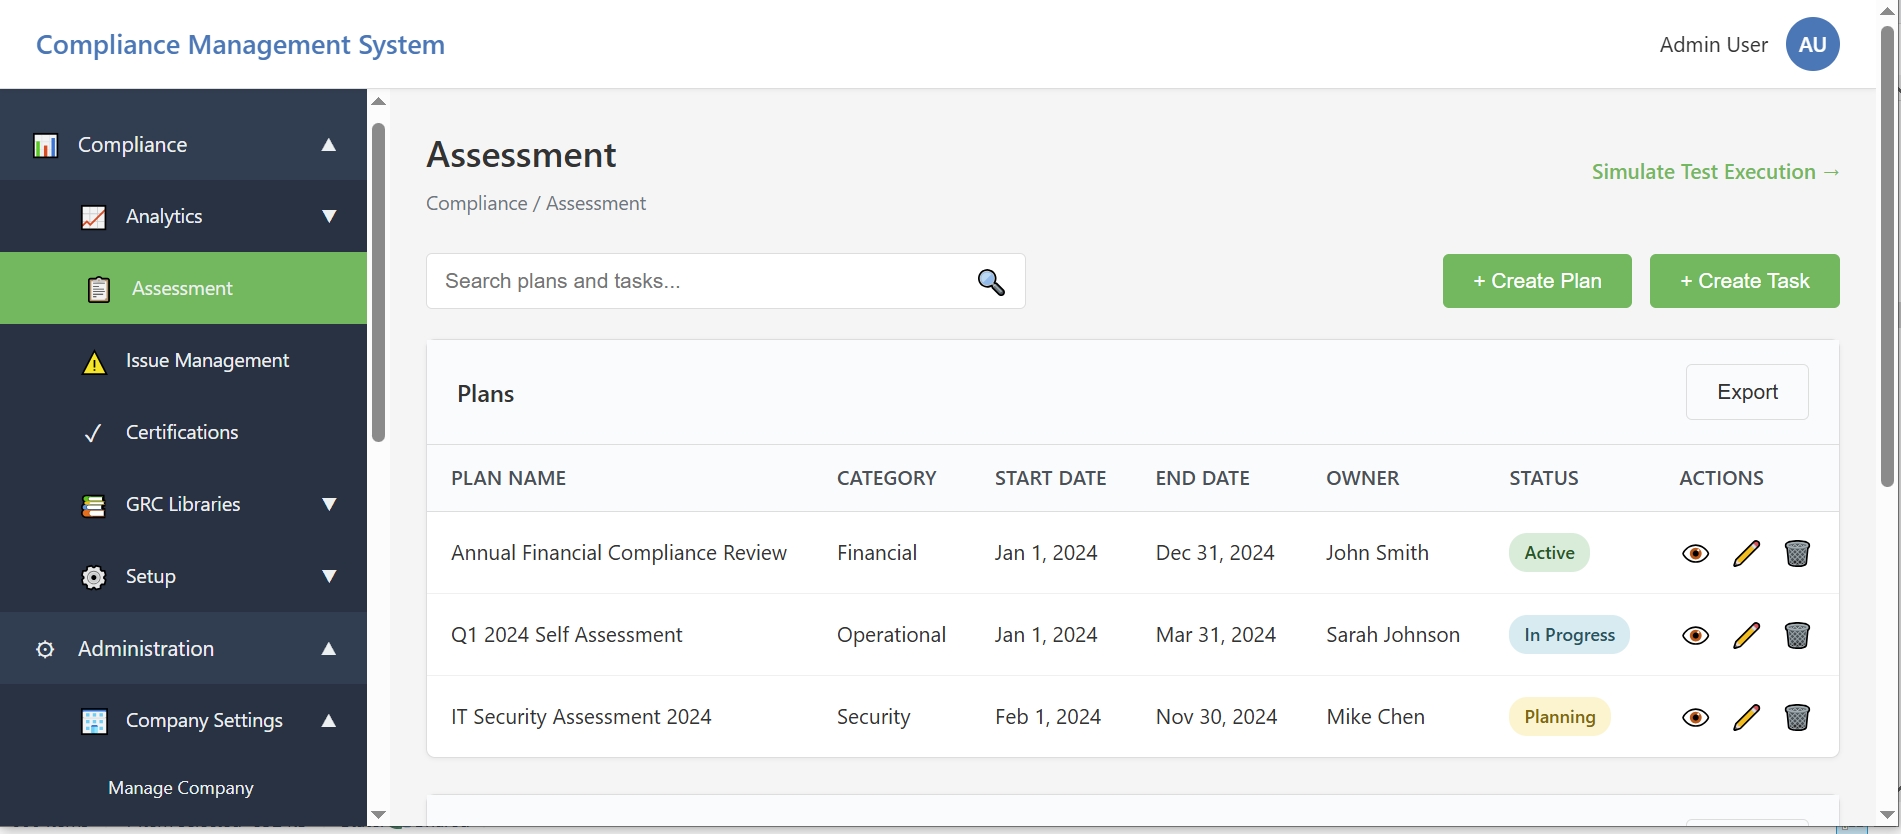
Escalar y automatizar las pruebas de controles generales de TI en toda una red. Panorama digital en expansión
El reto ya no consiste simplemente en tener un proceso de cumplimiento normativo, sino en garantizar que dicho proceso pueda mantenerse al día con un panorama tecnológico en constante expansión que abarca aplicaciones en la nube y locales, servidores, bases de datos, redes, infraestructura y proveedores de servicios externos.
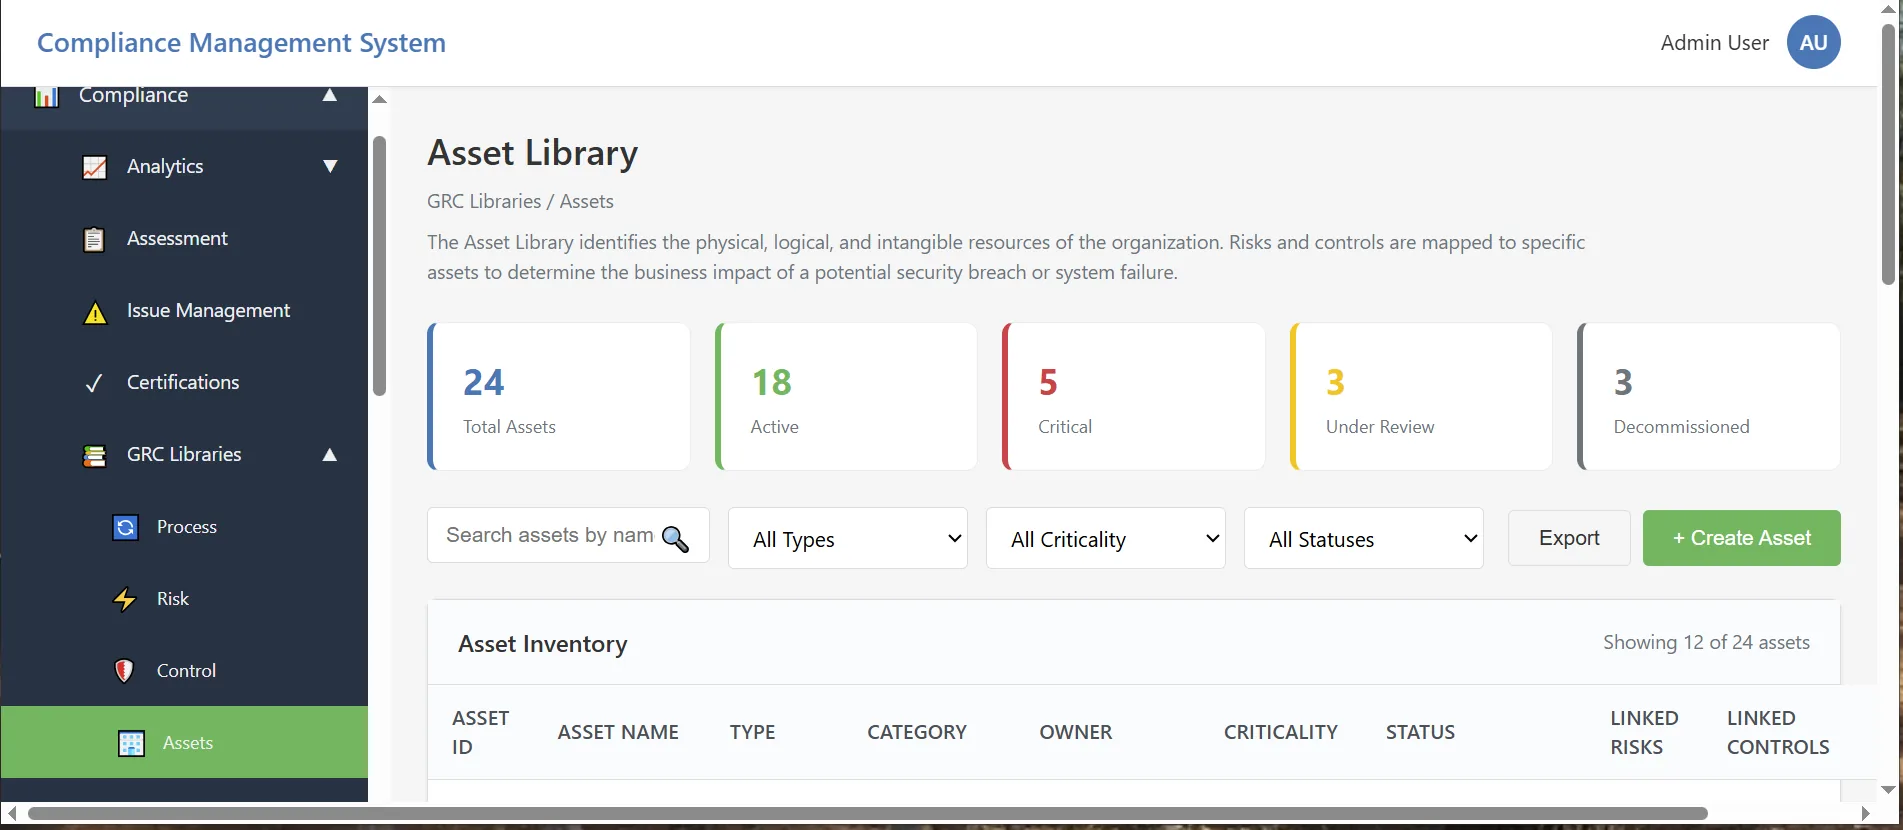
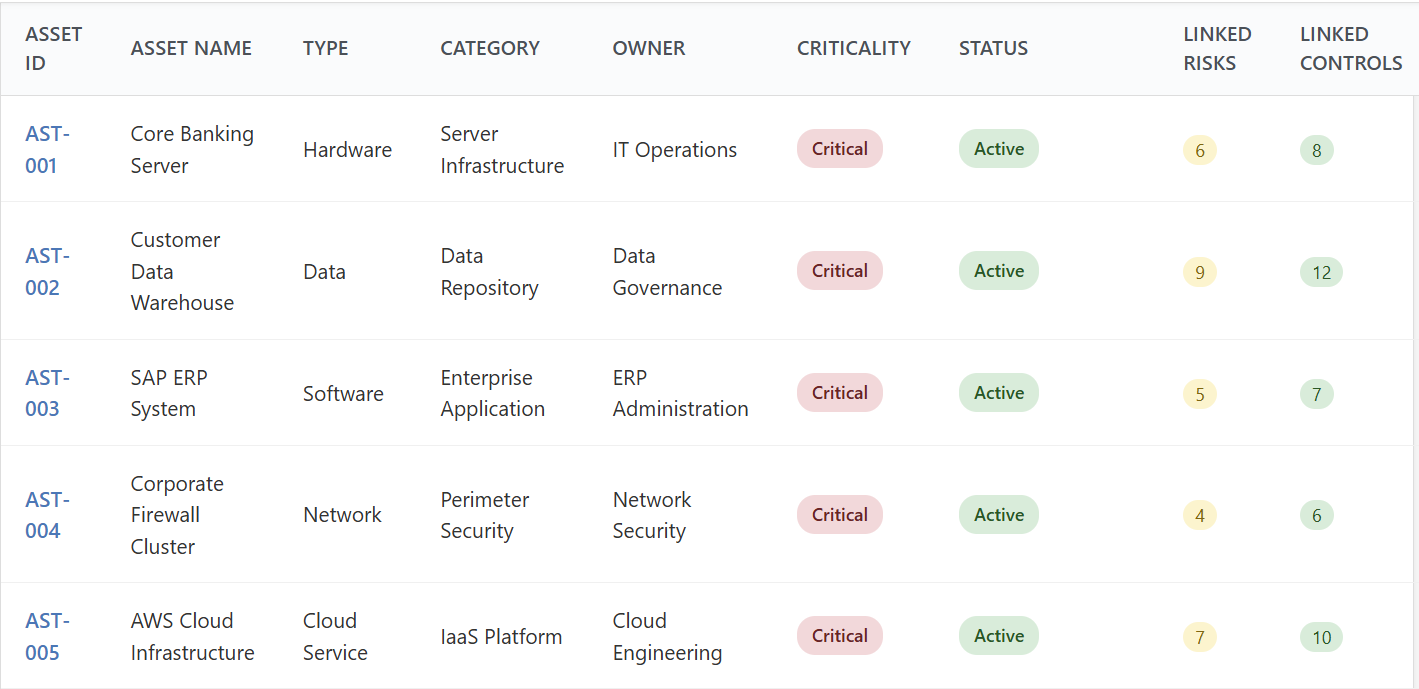
Bibliotecas GRC · Activos
Cuando las pruebas de control se basan en hojas de cálculo, correo electrónico, carpetas compartidas y sistemas de seguimiento desconectados, incluso las preguntas más básicas se vuelven difíciles de responder:
La automatización de los controles generales de TI de SafePaaS conecta las evaluaciones, las certificaciones, las pruebas, los hallazgos, las medidas correctivas y los informes en un proceso integrado.
Automatice el ciclo de vida de las pruebas de control.
SafePaaS permite a los equipos de cumplimiento, TI, riesgos y auditoría:
A medida que el entorno digital se expande, escalar las pruebas de control manuales resulta ineficiente y sostenible. SafePaaS ayuda a las organizaciones a estandarizar las pruebas de controles generales de TI en toda la empresa, fortalecer la rendición de cuentas, identificar retrasos con anticipación y vincular los hallazgos directamente con las medidas correctivas. El resultado es una reducción del tiempo dedicado a coordinar las actividades de cumplimiento y una mayor confianza en que el estado de los controles y la evidencia de auditoría son completos, actuales y trazables.
Obtenga más información sobre ITGC y SOX. →Ver cada identidad en Un lugar
La mayoría de las organizaciones pueden identificar rápidamente a sus empleados.
Muchos menos pueden responder:
Identity 360 proporciona un inventario completo de identidades humanas y no humanas en toda la empresa, lo que ayuda a las organizaciones a comprender quién, o qué, tiene acceso a los sistemas empresariales críticos.
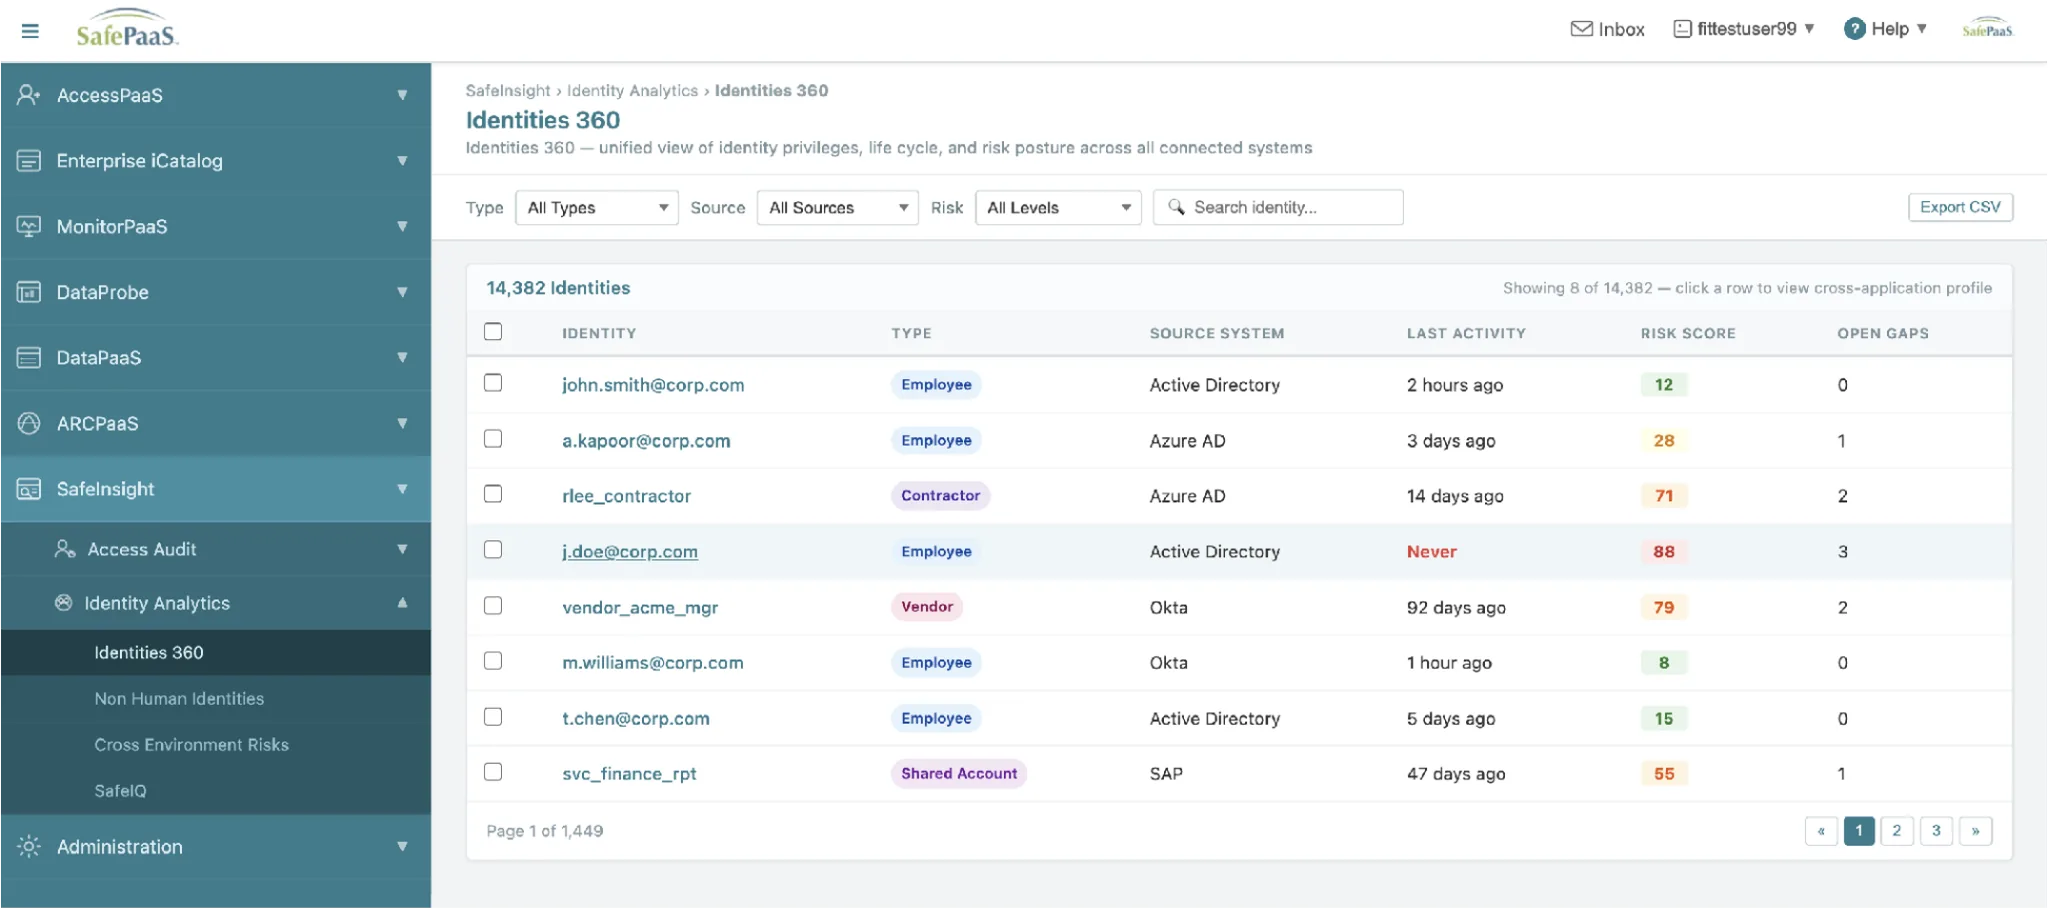
Cómo funciona Identity 360
Identity 360 recopila continuamente datos de identidad de los sistemas conectados, incluidos Active Directory, Microsoft Entra ID, Okta, Oracle, SAP, Salesforce y otras aplicaciones empresariales.
Cada identidad es automáticamente:
En lugar de buscar en múltiples directorios y aplicaciones, los equipos pueden trabajar desde un único inventario con función de búsqueda que se mantiene actualizado a medida que cambia el entorno.
Identifica rápidamente las identidades que necesitan atención.
La visibilidad completa es valiosa, pero saber dónde centrarse primero es fundamental.
Identity 360 evalúa las identidades utilizando múltiples indicadores de riesgo, lo que ayuda a los equipos a priorizar las cuentas que requieren una revisión inmediata, entre las que se incluyen:
En lugar de revisar manualmente miles de identidades, los administradores pueden centrarse de inmediato en aquellas que presentan el mayor riesgo para el negocio.
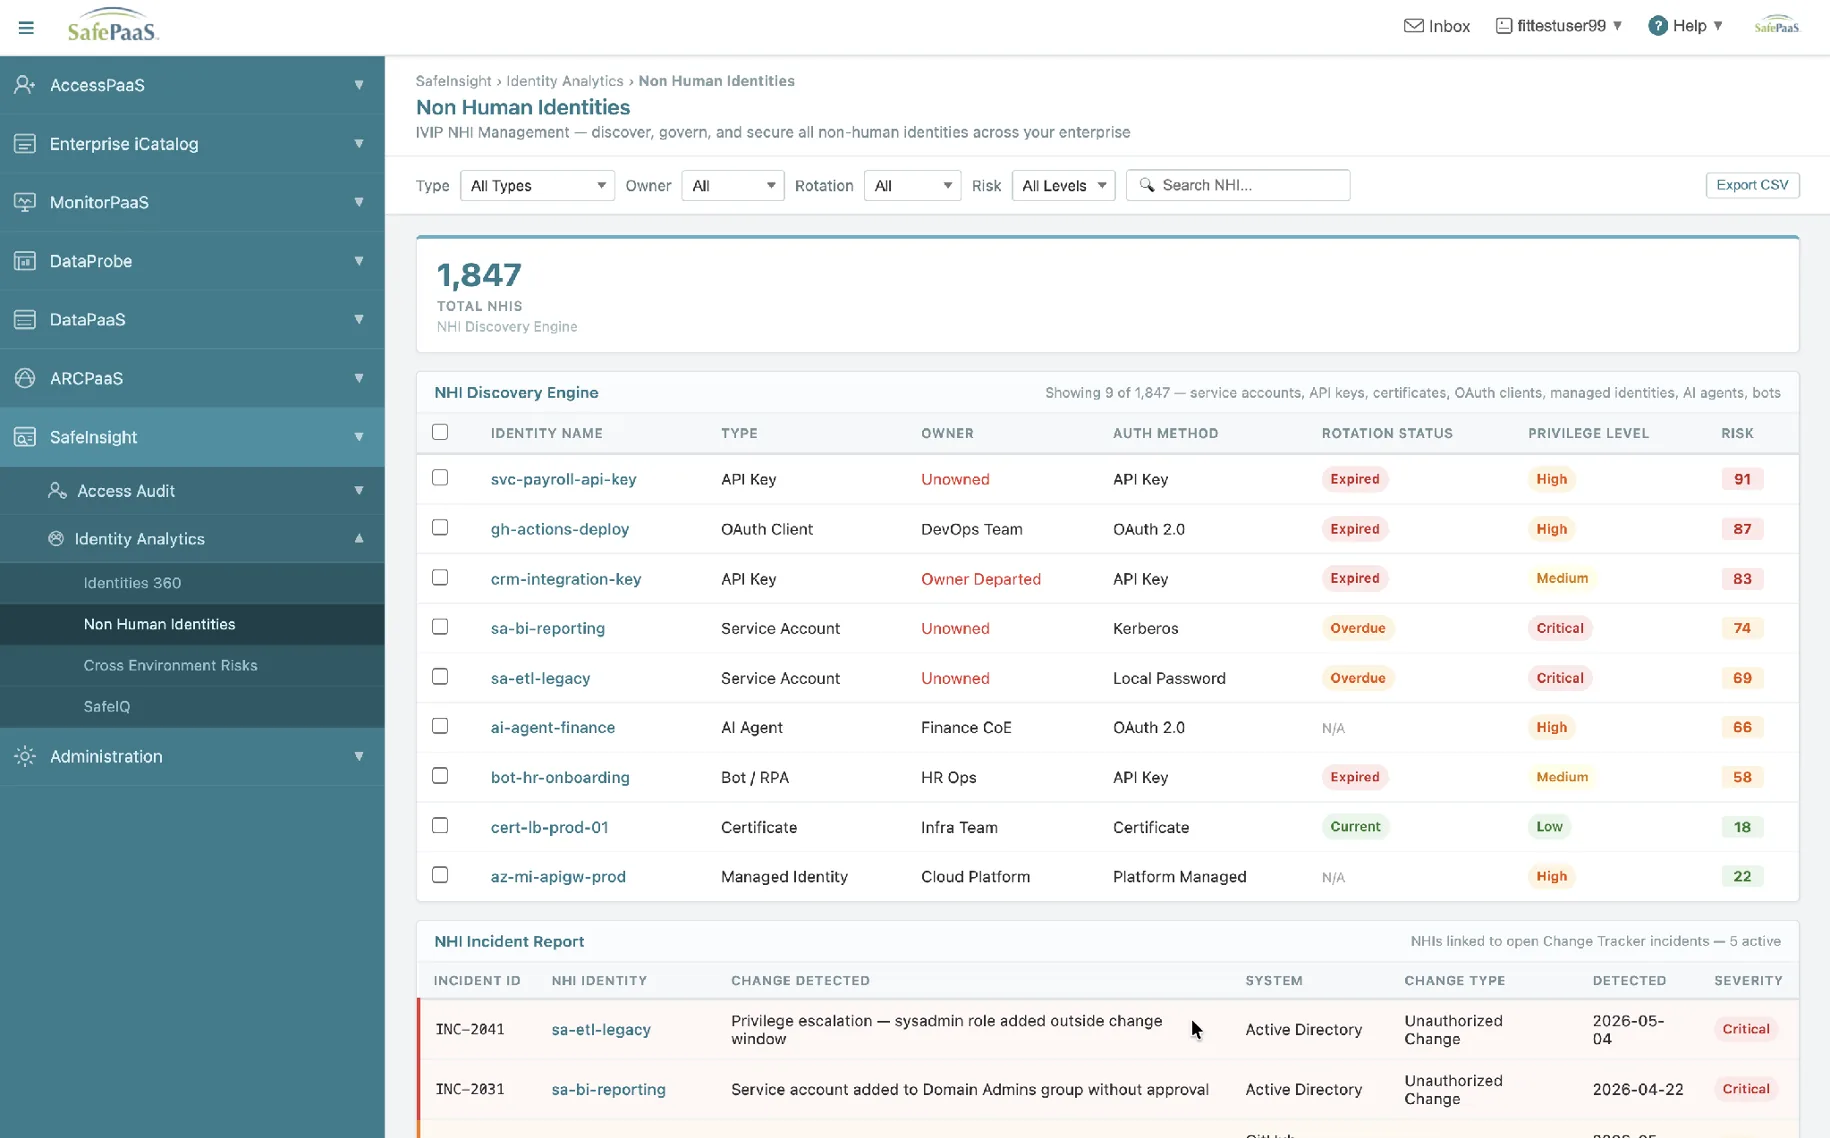
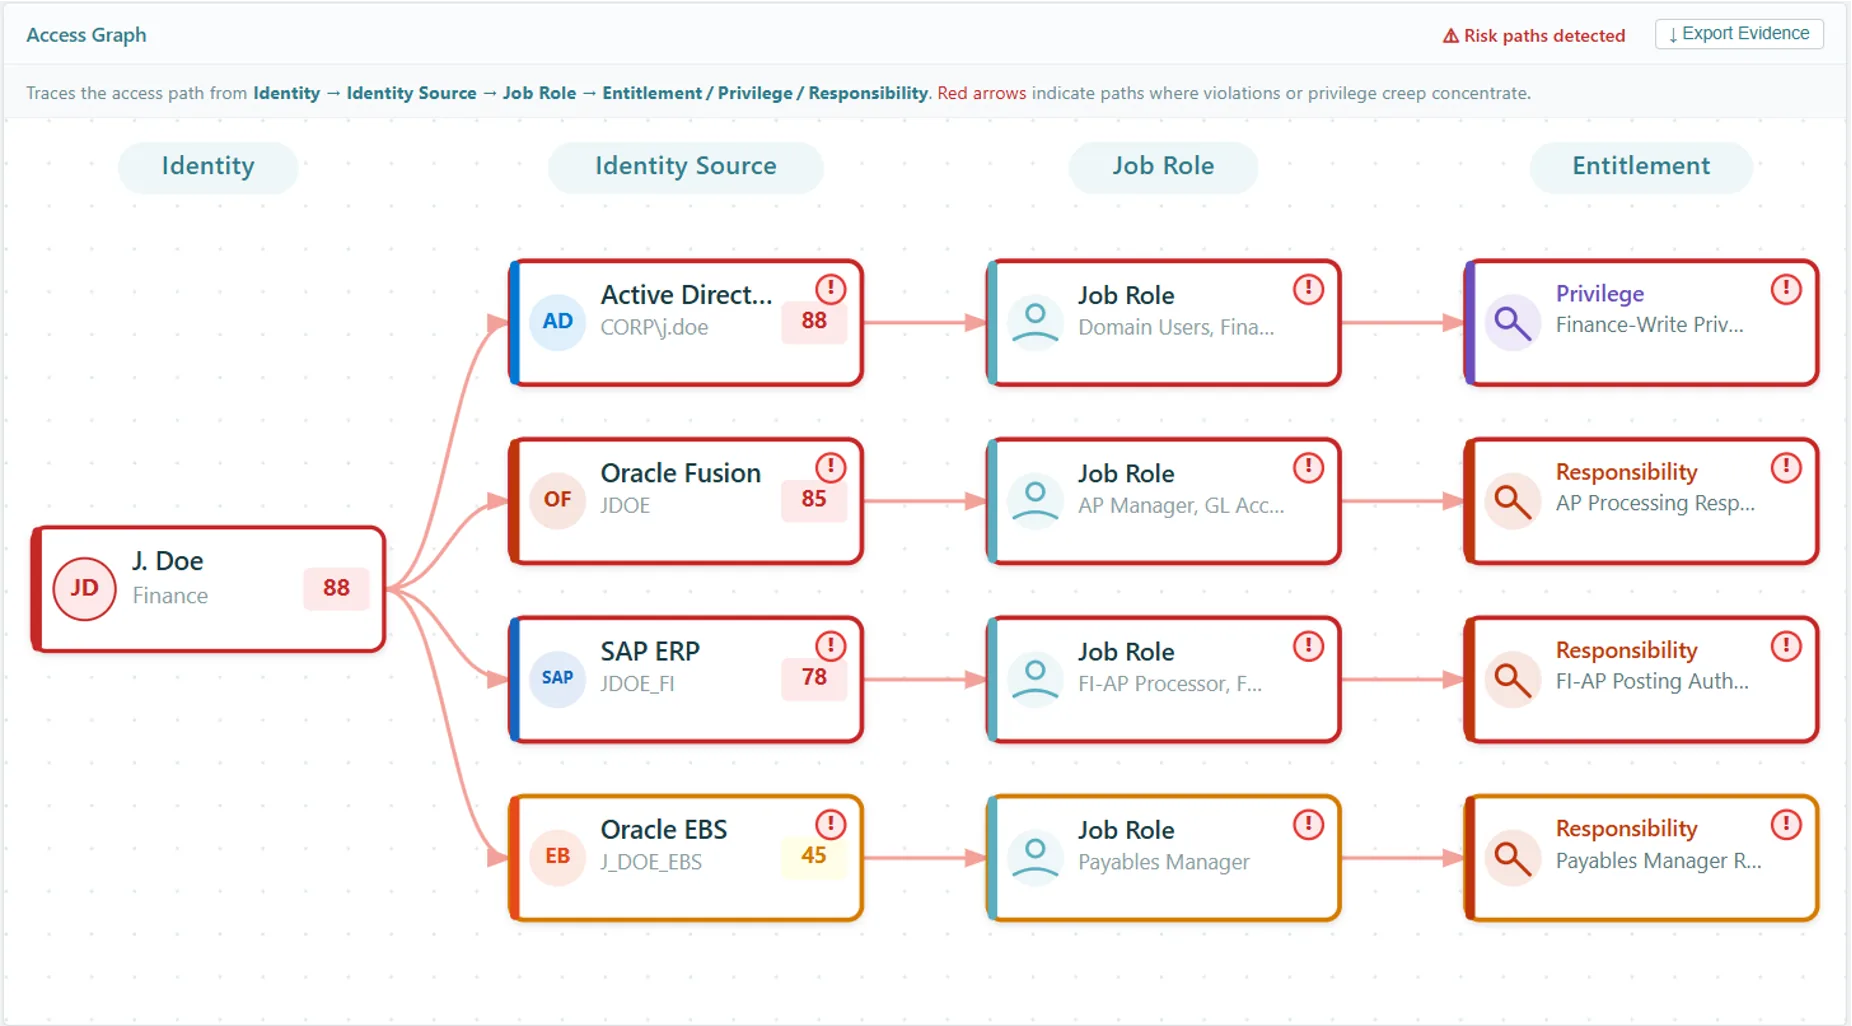
Modernización de Oracle GRC: Cómo una agencia federal de EE. UU. lo simplificó Gobernanza de acceso y monitoreo continuo
Cuando Oracle anunció el fin del soporte para Oracle Governance, Risk, and Compliance (GRC), las organizaciones se enfrentaron a una decisión importante: migrar a múltiples soluciones puntuales, crear procesos personalizados o adoptar una plataforma de gobernanza moderna.
Una agencia federal estadounidense aprovechó esta transición para modernizar su programa de gobernanza y cumplimiento de identidades con SafePaaS.
La agencia necesitaba algo más que un simple reemplazo. Buscaba una mayor visibilidad del acceso de los usuarios, procesos de gobernanza más automatizados y una menor intervención manual en las auditorías de su entorno Oracle E-Business Suite.
Con SafePaaS, la agencia integró la gobernanza de accesos, la segregación de funciones, las certificaciones de acceso, los flujos de trabajo de aprovisionamiento, la monitorización continua de controles y los informes de auditoría en una única plataforma en la nube. En lugar de recrear los procesos GRC heredados, los rediseñó para mejorar la automatización, aumentar la visibilidad y reducir la carga administrativa.
Con SafePaaS, la agencia ahora puede:
Muchos clientes de Oracle E-Business Suite están planificando sus estrategias de migración a Oracle GRC. La modernización no se trata simplemente de reemplazar un producto obsoleto; es una oportunidad para simplificar la gobernanza, mejorar la preparación para las auditorías y reducir el esfuerzo necesario para mantener el cumplimiento normativo.
SafePaaS proporciona una plataforma unificada para la gestión de identidades, la segregación de funciones, las certificaciones de acceso, la automatización del cumplimiento normativo y la monitorización continua, lo que ayuda a las organizaciones a reforzar los controles y a reducir el trabajo manual.
Los gerentes pueden revisar Permisos de usuario reales No solo roles empresariales
Muchas organizaciones creen que realizan revisiones exhaustivas de acceso porque los gerentes aprueban a los usuarios según sus roles dentro de la empresa. En la práctica, quienes realizan las revisiones a menudo solo ven el nombre del rol asignado, y no los permisos y privilegios subyacentes que determinan lo que un usuario puede hacer realmente.
Por ejemplo, un gerente puede aprobar a un usuario con el rol de Gerente de Cuentas por Pagar sin saber que dicho rol también le permite crear proveedores, modificar detalles de pago o aprobar facturas que superen un umbral específico.
Sin esta visibilidad, los gerentes pueden aprobar accesos que no pueden evaluar completamente.
Vea el acceso que realmente importa
SafePaaS permite a los revisores examinar los derechos y privilegios asociados a cada rol , proporcionando el contexto necesario para tomar decisiones de certificación informadas.
En lugar de revisar únicamente los nombres de los puestos, los gerentes pueden evaluar:
Esto ayuda a los revisores a comprender exactamente qué están aprobando, al tiempo que proporciona pruebas más sólidas para los auditores.
Saca más provecho de tus reseñas de acceso
Si ya utiliza SafePaaS Access Reviews , tenga en cuenta estas mejores prácticas:
Estos cambios pueden mejorar significativamente las decisiones de certificación, al tiempo que reducen el esfuerzo necesario durante las auditorías.
Antes de lanzar su próxima campaña de certificación, pregúntese:
Si la respuesta es no, considere habilitar las revisiones a nivel de derechos. Proporcionar a los gerentes más contexto conduce a mejores decisiones de certificación, evidencia de cumplimiento más sólida y una gobernanza de acceso más eficaz.
Comience a usar Access Reviews →¿Le gustaría obtener más información sobre las funcionalidades que se presentan en este boletín informativo?
El equipo de éxito del cliente de SafePaaS puede ayudarle a:
Mejoras recientes
Se incluyó la dirección de correo electrónico de un usuario en los informes de infracciones para permitir que los usuarios vean y reporten la información de correo electrónico dentro de los informes afectados.
Rendimiento mejorado en la extracción de instantáneas de metadatos mediante procesamiento paralelo.
Se han mejorado las instantáneas de DataPaaS para incluir detalles a través de un enlace a la página de detalles de la instantánea.
Se ha mejorado el proceso de aprobación de incidentes para los monitores, permitiendo a los usuarios que reciben las notificaciones de incidentes aprobar o rechazar dichos incidentes.
Se introdujo la posibilidad de solicitar notificaciones por correo electrónico sobre el acceso aprobado.
Se introdujo la posibilidad de solicitar que se muestren las infracciones solo para el rol solicitado.