
Pruebe con la segregación de funciones , SailPoint o la revisión del acceso a Oracle ERP Cloud.
Gestión de identidades y acceso
Identidad y Gestión de Acceso
La gestión de identidades y accesos (IAM) de SafePaaS es su plataforma de control de identidades, que centraliza todas las identidades, tanto humanas como virtuales, para que cada decisión de acceso se rija por el principio de mínimo privilegio, las políticas y los riesgos empresariales. En un mundo donde los ataques basados en la identidad son la causa principal de la mayoría de los incidentes, IAM es su primera línea de defensa.
Todas las identidades. Cualquier aplicación. Cualquier entorno.
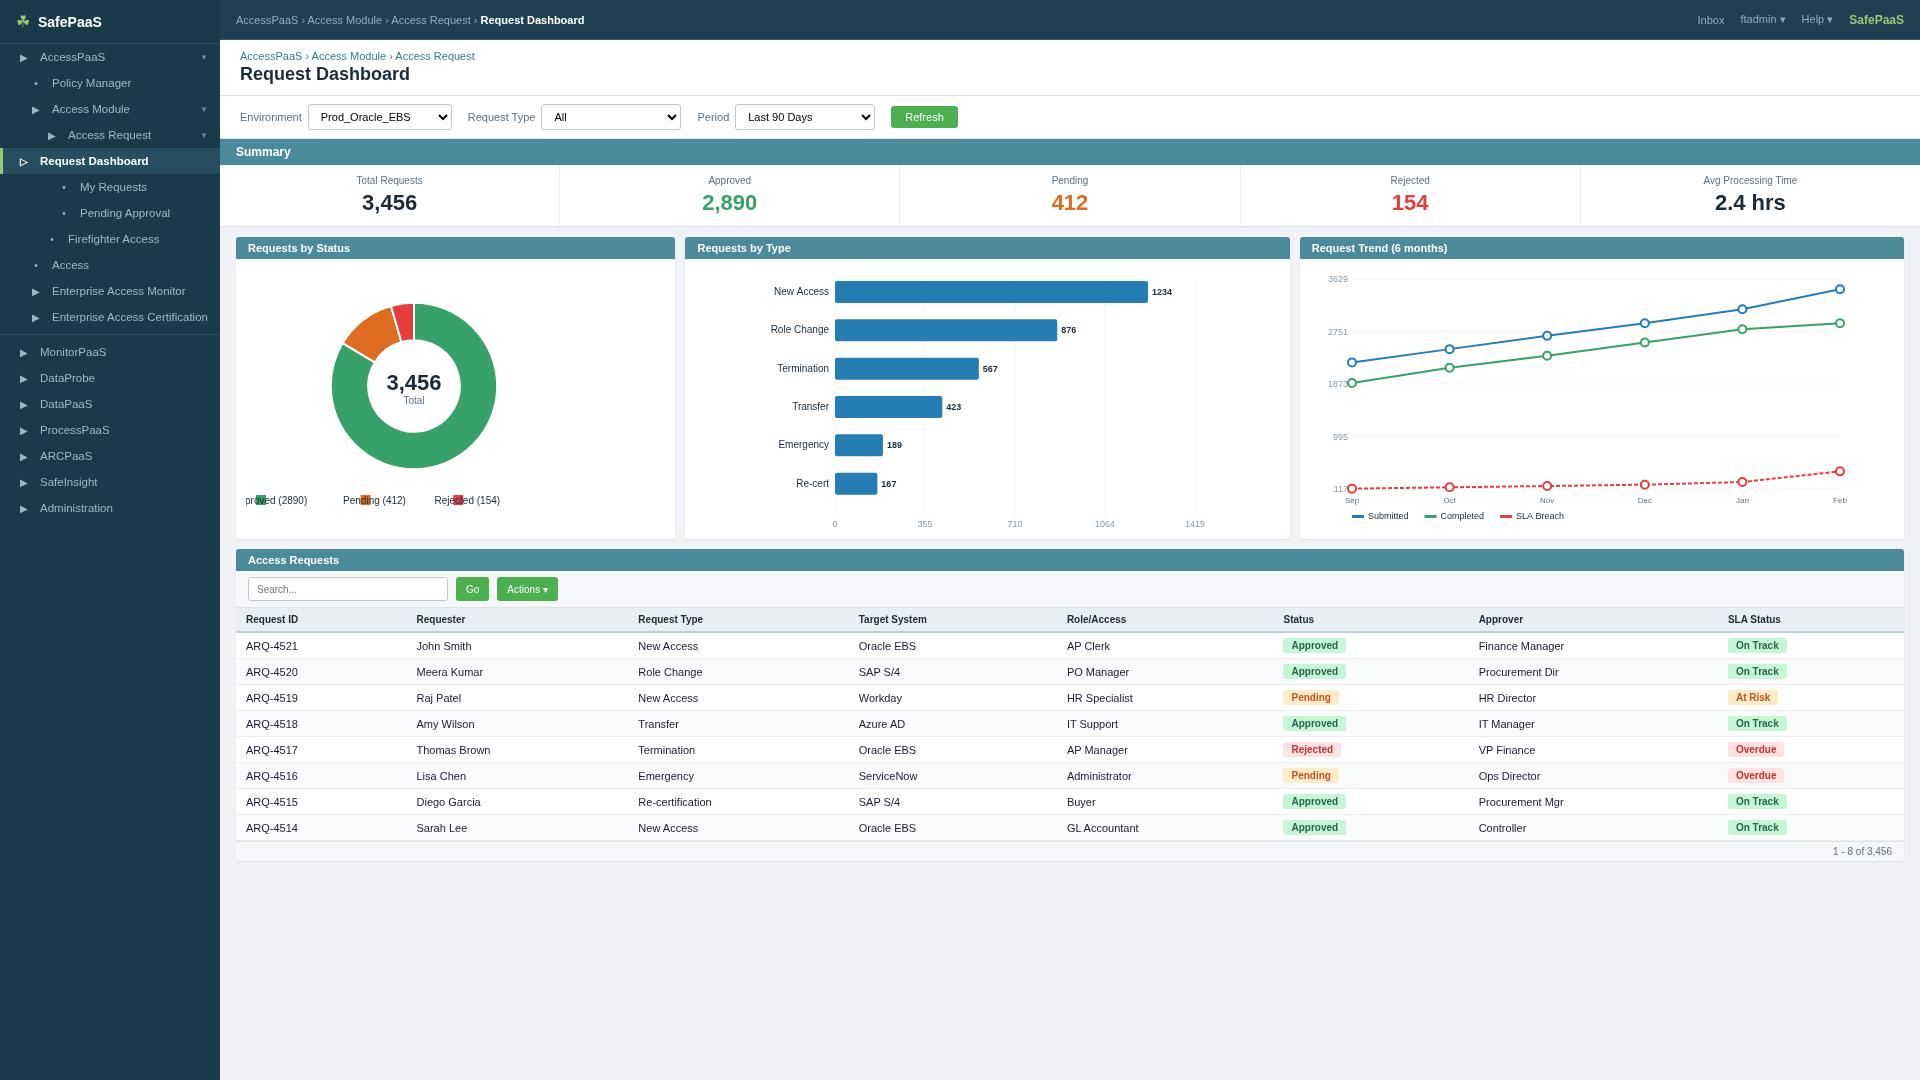
Impacto comprobado para los clientes de SafePaaS
1
Se reduce entre un 40 % y un 60 % el esfuerzo necesario para el aprovisionamiento y la desaprovisionamiento al orquestar los flujos de trabajo de altas, bajas y traslados desde un único plano de control.
2
3
¿Por qué el IAM moderno ahora?
- Reducir sustancialmente el riesgo de identidad y fortalecer la postura general de seguridad con una aplicación de políticas centralizada y detallada, esencial hasta El 86% de las infracciones ahora implican robo o uso indebido de credenciales.
- Acelere la incorporación y el cambio reemplazando los flujos de trabajo basados en tickets: empresas Actualmente, la concesión demora un promedio de seis días. Los nuevos empleados tienen acceso total a aplicaciones críticas, lo que genera riesgos evitables de seguridad y productividad.
- Automatice tareas de identidad de alto volumen (revisiones, verificaciones de SoD, aprovisionamiento) para liberar a los equipos de operaciones para realizar trabajos de mayor valor, con clientes a menudo Reducir el esfuerzo de aprovisionamiento entre un 40 y un 60 % a través de un único plano de control.
Cómo los clientes de SafePaaS generan valor con IAM
22%
La mayoría de las brechas de seguridad importantes ahora comienzan con credenciales robadas o mal utilizadas, en lugar de exploits de día cero; las credenciales robadas son el principal vector de acceso inicial en los informes recientes de brechas de seguridad (alrededor del 22 % de las brechas ).
79%
Los atacantes abusan cada vez más de las cuentas y permisos válidos, y hasta el 79 % de las vulneraciones de aplicaciones web están relacionadas con credenciales comprometidas, mientras que el 56 % de las vulneraciones recientes están vinculadas a inicios de sesión válidos sin autenticación multifactor (MFA).
74%
Las plataformas IAM heredadas, los procesos manuales y las herramientas desconectadas dejan un acceso excesivo, tóxico e inactivo a través de sistemas críticos, lo que contribuye al 74 % de las filtraciones que implican el abuso de credenciales privilegiadas.
Compañía de seguros Fortune 500 moderniza la gestión de identidad y acceso con SafePaaS
Una compañía de seguros líder de Fortune 500 aprovechó SafePaaS IAM para modernizar la gestión de identidades y accesos en sus sistemas ERP, en la nube y heredados. Al priorizar la identidad en cada decisión de acceso, la compañía redujo el riesgo, optimizó el cumplimiento normativo, mejoró la eficiencia operativa y aceleró la habilitación empresarial. SafePaaS IAM garantiza un acceso seguro y basado en políticas para identidades humanas y no humanas, a la vez que facilita la agilidad empresarial.
Desafíos
La empresa enfrentó varios desafíos de gestión de identidad y acceso:
01
- Acceso excesivo, inactivo o no administrado para identidades humanas y no humanas
- Dificultad para aplicar el mínimo privilegio y la segregación de funciones (SoD) a gran escala
- Alta probabilidad de violaciones de identidad debido a la proliferación de derechos
02
- Presión ante las auditorías y evidencia débil y dispersa de la actividad de acceso
- Se requiere esfuerzo manual para demostrar la eficacia del diseño y la operación para SOX y otros mandatos
03
- La incorporación manual, los cambios de acceso y las revisiones consumieron semanas de tiempo de TI, seguridad y del propietario de la empresa.
- Las revisiones y certificaciones de acceso repetidas eran difíciles de completar e interpretar
04
- El lento acceso para nuevas contrataciones, proyectos y socios retrasó la innovación
- La adopción de la nube y SaaS se vio frenada por los riesgos de acceso y las preocupaciones sobre el cumplimiento normativo
Solución IAM de SafePaaS
01
- Detectar y remediar derechos riesgosos y actividad anómala en aplicaciones críticas
- Amplíe el control a usuarios y sesiones privilegiados con Monitoreo limitado en el tiempo y alineado con las políticas
02
- Orquestar Eventos para quienes se unen, se mudan y se van en sistemas ERP, en la nube y heredados desde un único plano de control
- Acceso a la provisión el primer día, verificar la política y las reglas de SoD, y revocar al salir para eliminar cuentas obsoletas o huérfanas
- Empodere a los usuarios comerciales con Solicitudes y aprobaciones de acceso de autoservicio guiadas
03
- Reemplazar roles estáticos con políticas de acceso dinámicas y sensibles al contexto en entornos híbridos
- Utilice señales en tiempo real (departamento, función, proyecto, ubicación) para conceder, limitar o ampliar el acceso
- Acceso seguro y sin fricciones a través de SSO, federación, MFA fuerte y políticas basadas en riesgos
04
- Descubra e inventaria cuentas de servicio, API y bots, colocándolos bajo el mismo modelo de gobernanza que las identidades de la fuerza laboral.
- Aplicar privilegios mínimos, automatizar eventos del ciclo de vida y evitar la proliferación silenciosa de privilegios
05
- Responder "¿Quién tiene acceso a qué, por qué y con qué riesgo?" en segundos
- Detectar conflictos de SoD, privilegios excesivos y violaciones de políticas Continuamente, no solo en el momento de la auditoría
- Utilice la minería de roles y los conocimientos para dimensionar correctamente los roles y recomendar derechos más seguros
Impacto empresarial
Riesgo de seguridad
Cumplimiento
Eficiencia operacional
Habilitación empresarial
Descripción general de la relación entre el conductor y la capacidad
| Destornillador | Capacidad de IAM de SafePaaS |
|---|---|
| Seguridad y riesgo | Políticas centralizadas, aplicación de privilegios mínimos, controles de SoD y gobernanza de acceso privilegiado en identidades humanas y no humanas para reducir los incidentes impulsados por la identidad. |
| Cumplimiento | Gobernanza de acceso continuo y evidencia que responde a “¿quién tiene acceso a qué, por qué y con qué riesgo?” para SOX y otros marcos clave. |
| Eficiencia operacional | Incorporación, traslado y salida automatizados, aprovisionamiento controlado. |
| Habilitación empresarial | Acceso rápido y controlado para nuevos empleados, proyectos, socios y servicios en SaaS, la nube y ERP, lo que respalda la transformación sin perder el control. |