
Pruebe con la segregación de funciones , SailPoint o la revisión del acceso a Oracle ERP Cloud.
Control continuo de ITGC e ITAC
ITGC continuo y Control ITAC
Proactivo. Continuo. Defendible.
Gobernar continuamente cada cambio de alto impacto, actualización de acceso y transacción en ERP y la nube, antes de que se convierta en un incidente, una declaración errónea o un hallazgo de auditoría.
Todas las aplicaciones. Cualquier entorno.
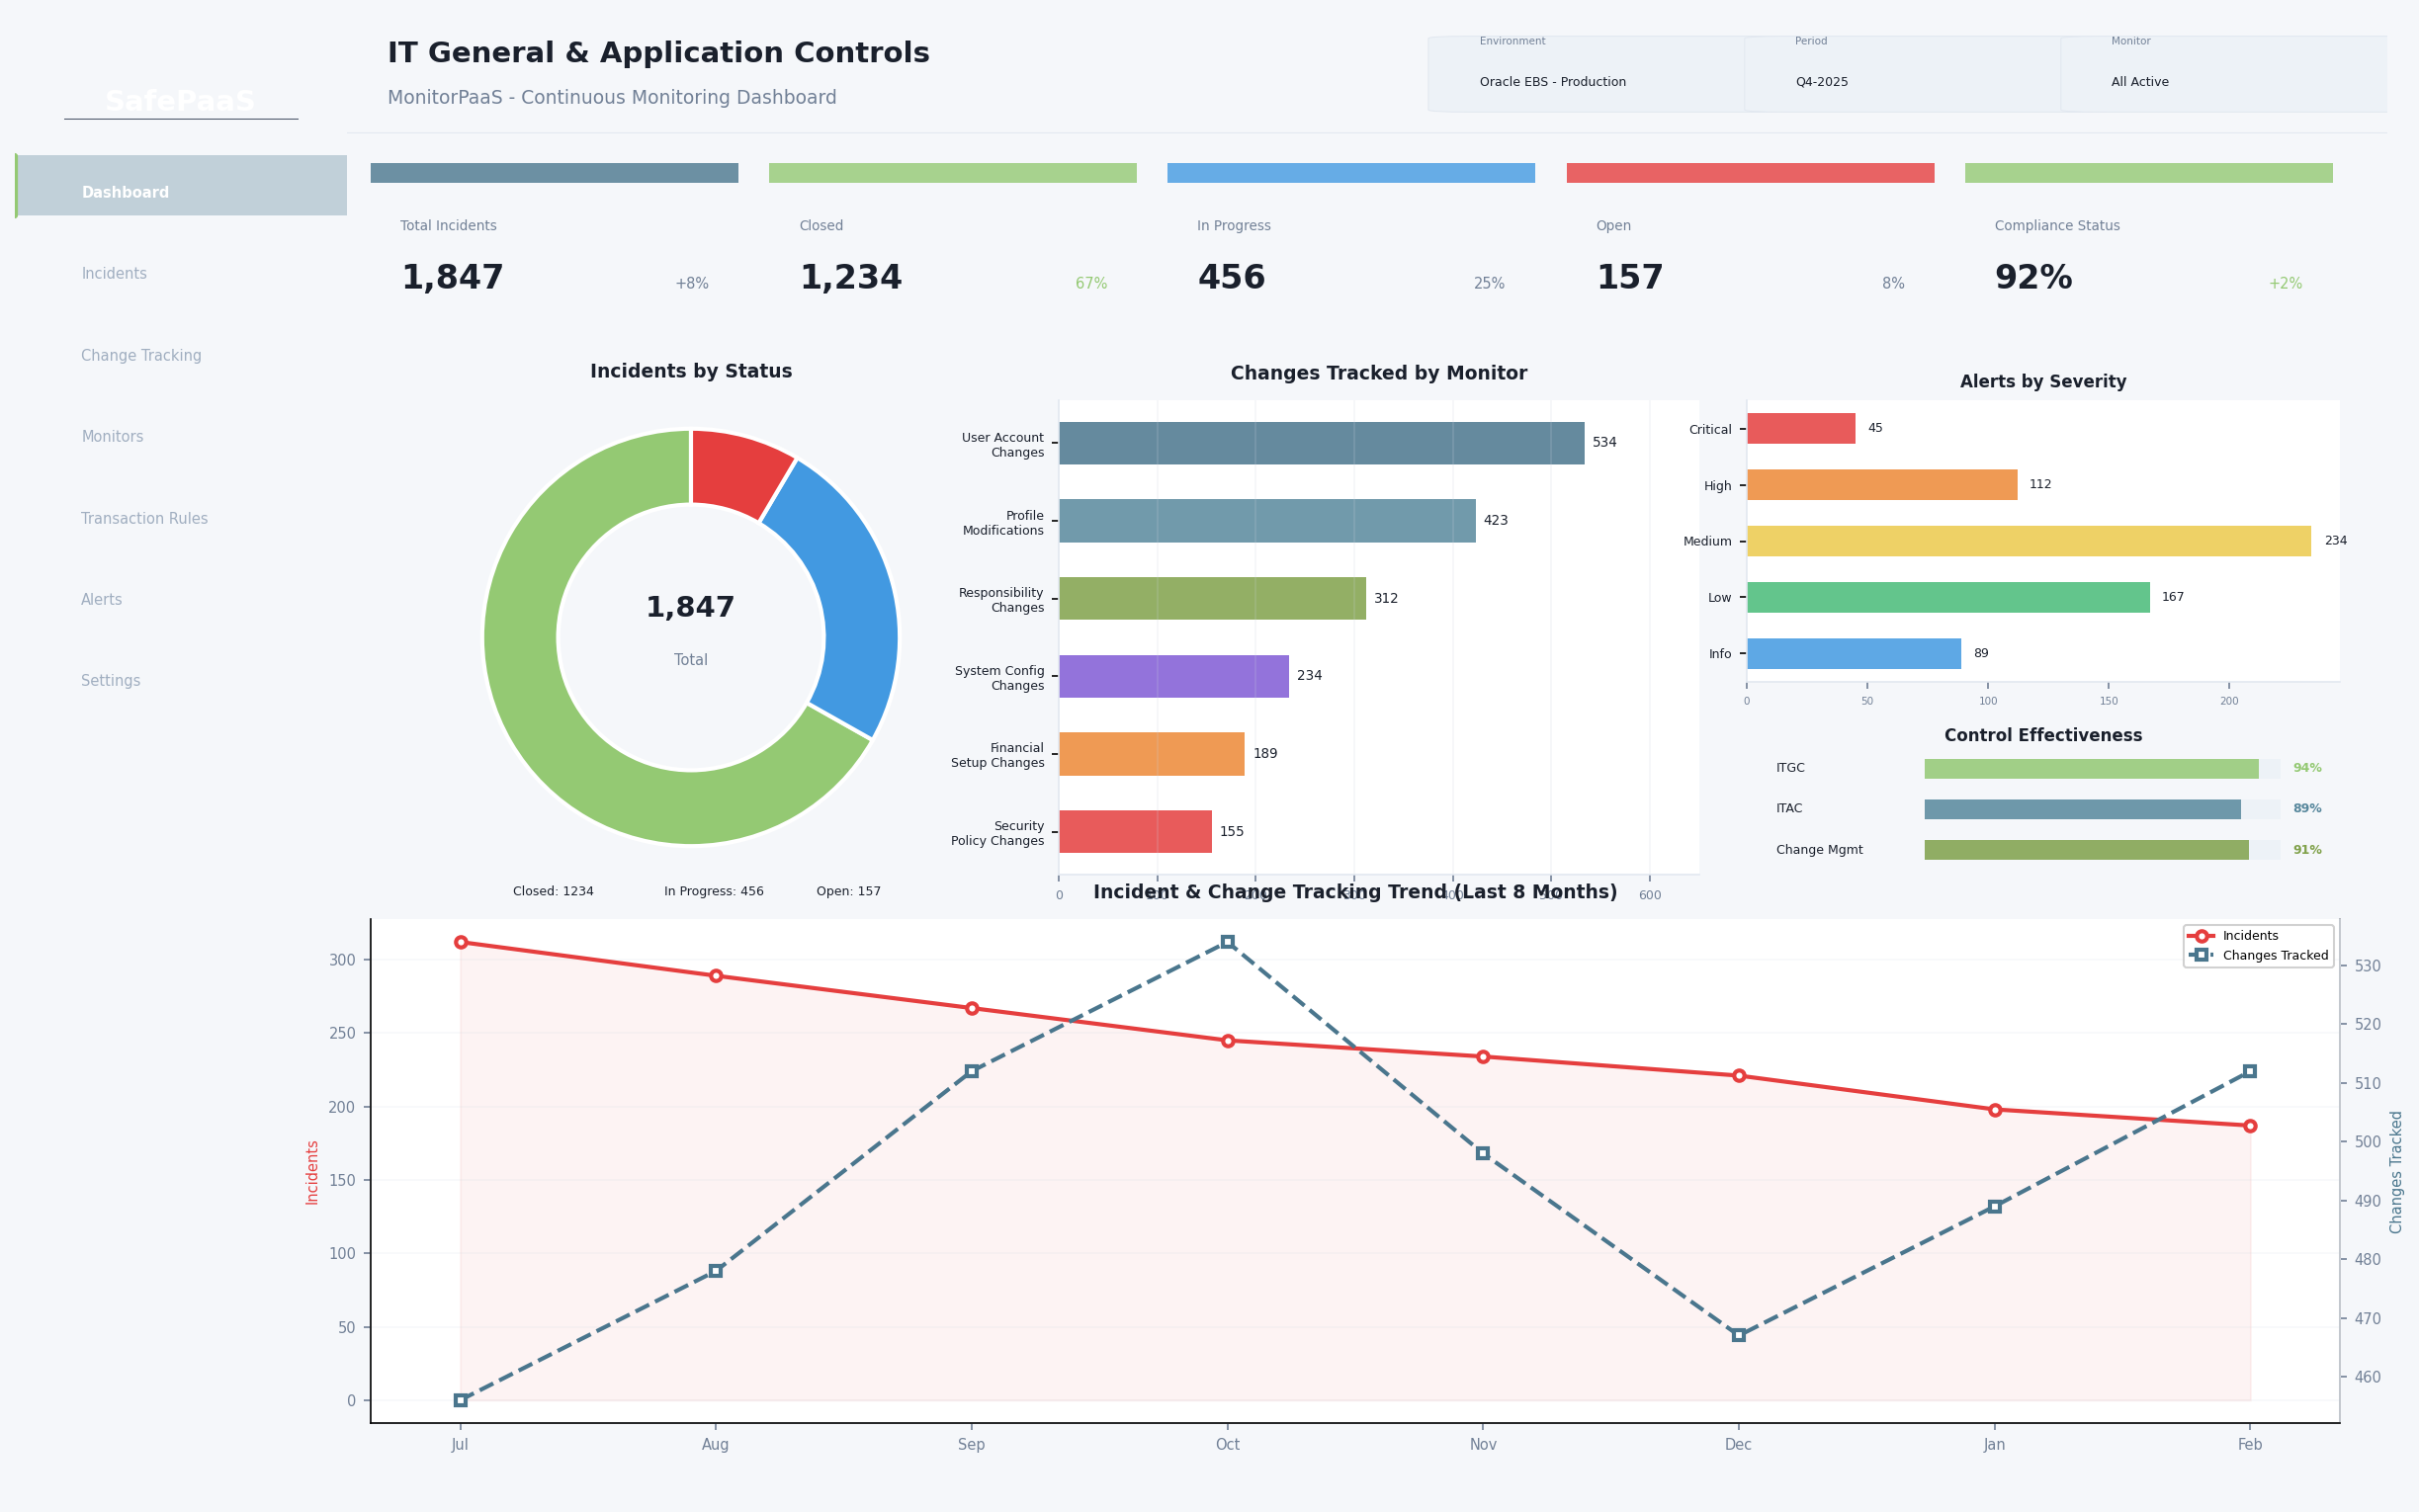
Impacto comprobado para los clientes de SafePaaS
60%
Preparación de auditorías SOX e ITGC hasta un 60 % más rápida, impulsada por una recopilación de evidencia automatizada y siempre activa.
45%
menor gasto en auditoría externa y asesoramiento sobre el trabajo de ITGC/ITAC con seguimiento continuo e informes estandarizados.
1 millones +
Millones de dólares ahorrados anualmente al evitar interrupciones causadas por la configuración, errores de pago y transacciones fraudulentas antes de que afecten la cuenta de pérdidas y ganancias.
100%
de cambios dentro del alcance capturados con registros de auditoría inmutables, sin brechas, sin puntos ciegos y sin estrés en el momento de la auditoría.
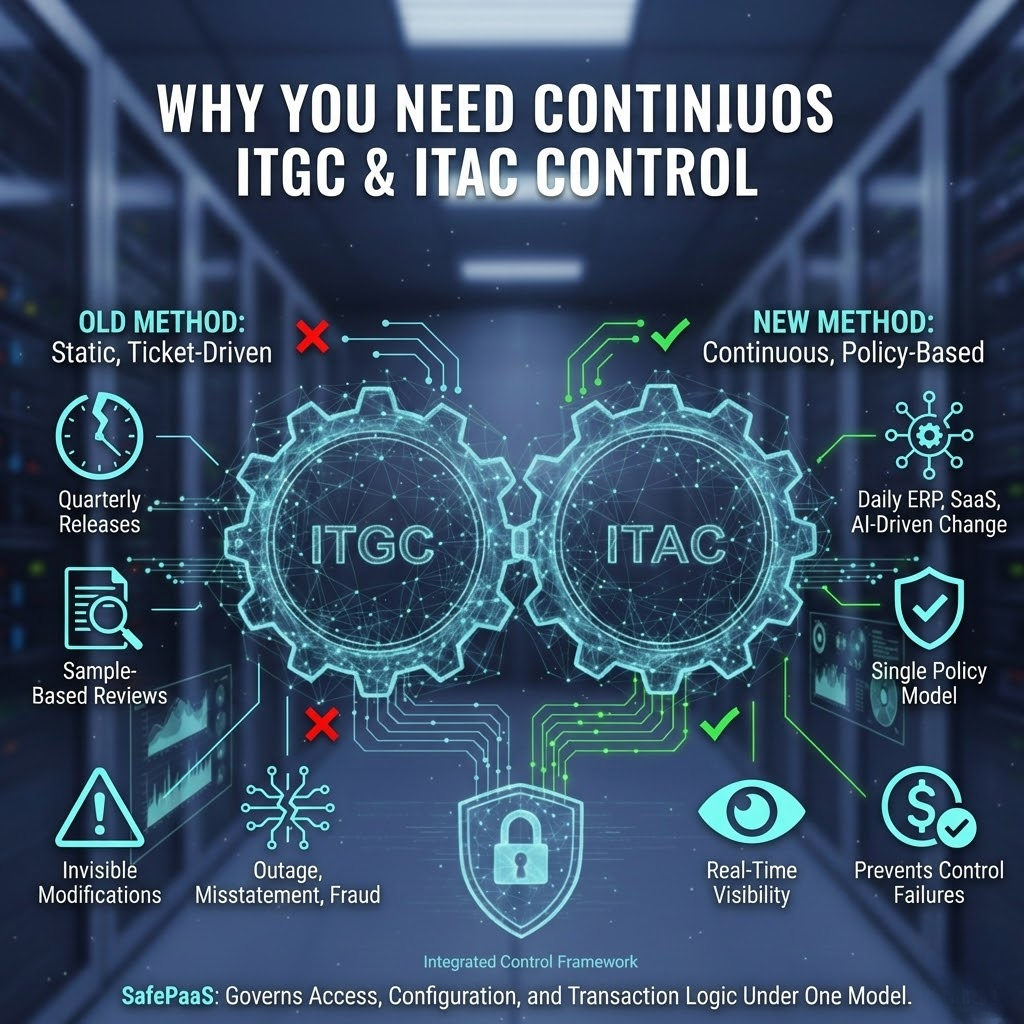
¿Por qué necesita un control continuo de ITGC e ITAC?
Las revisiones estáticas basadas en muestras y el control de cambios basado en tickets se diseñaron para lanzamientos trimestrales, no para cambios diarios basados en ERP, SaaS e IA. Dejan modificaciones no autorizadas, erróneas o simplemente invisibles en producción hasta que una interrupción, un error o un fraude obligan a todos a notarlo.
SafePaaS añade una capa de control continua de ITGC e ITAC que comprende el acceso, la configuración y la lógica de transacciones dentro de sus aplicaciones empresariales y las gestiona bajo un único modelo de políticas. El mismo control que bloquea un rol de riesgo también puede detener una implementación o un pago de riesgo, ya que las reglas de acceso, las políticas de cambio y las reglas de transacciones se encuentran en un solo lugar, en lugar de en herramientas y hojas de cálculo independientes.
Cada cambio de rol privilegiado, actualización de configuración y transacción de alto riesgo se trata como un evento auditable con contexto empresarial completo, no como un "evento de sistema" genérico. Los equipos de TI, riesgo y auditoría obtienen visibilidad en tiempo real de quién cambió qué, cuándo, por qué y cómo afectó el riesgo financiero y operativo, de modo que pueden prevenir fallas de control, no solo documentarlas después del hecho.
Empresa global de semiconductores fortalece controles y accesos y acelera el cambio con SafePaaS
Industria : Semiconductores
Región : Empresa con sede en EE. UU. y operaciones globales.
Solución : Controles continuos de ITGC/ITAC (IAM)
Una empresa líder mundial en semiconductores aprovechó SafePaaS para implementar un control continuo de ITGC/ITAC en sus sistemas, generando valor medible en cuatro pilares fundamentales: reducción de riesgos, garantía de auditoría, eficiencia operativa y facilitación de la transformación. Al integrar los controles de ITGC e ITAC en cada decisión de cambio, la empresa mejoró la visibilidad, redujo el riesgo, agilizó las auditorías y aceleró las iniciativas de transformación.
Desafíos
La empresa enfrentó varios desafíos operativos y de cumplimiento:
01
Riesgo y resiliencia
Los cambios no autorizados o no rastreados en configuraciones, códigos o transacciones llevaron a posibles interrupciones, declaraciones erróneas o fraudes.
02
Auditoría y Cumplimiento
La recopilación manual de pruebas, los registros dispersos y la documentación inconsistente provocaron presión y hallazgos de auditoría.
03
Eficiencia operacional
Los equipos de TI y auditoría dedicaron mucho tiempo a revisiones manuales, a buscar cambios y a remediar brechas de control durante lanzamientos o transformaciones.
04
Habilitación empresarial
Los proyectos ralentizados, las implementaciones retrasadas y los cuellos de botella debidos a problemas de configuración obstaculizaron las iniciativas de transformación digital.
La solución SafePaaS
SafePaaS proporcionó una plataforma centralizada basada en políticas que garantizó que los controles ITGC e ITAC se aplicaran de forma continua y automática:
01
Riesgo y resiliencia
El monitoreo continuo, la detección de cambios y la visibilidad antes y después permitieron al equipo identificar y contener cambios riesgosos antes de que se convirtieran en incidentes.
02
Auditoría y Cumplimiento
Los registros de auditoría inmutables y los informes estandarizados proporcionaron evidencia completa y a pedido para mandatos SOX, SOC, ISO y similares.
03
Eficiencia operacional
Los flujos de trabajo basados en políticas, la emisión de tickets integrada y la recopilación automatizada de evidencia redujeron el esfuerzo manual y la repetición del trabajo.
04
Habilitación empresarial
La cobertura entre aplicaciones y el análisis en tiempo real permitieron que los programas de ERP, las migraciones a la nube y los cambios continuos avanzaran rápidamente sin sacrificar el control.
Resultados e impacto
Riesgo de seguridad
Reducción del riesgo de cambios no autorizados o no rastreados con detección y contención proactivas
Cumplimiento
Auditorías más rápidas y predecibles con evidencia completa e independiente
Eficiencia operacional
Reducción del esfuerzo manual y la repetición del trabajo para los equipos de TI y auditoría.
Habilitación empresarial
Permitió que los proyectos de ERP, nube y transformación digital avanzaran rápidamente manteniendo el control.
Los puntos críticos para las empresas que SafePaaS elimina
El control continuo de ITGC/ITAC aporta valor de manera consistente a través de cuatro impulsores fundamentales: reducción de riesgos, garantía de auditoría, eficiencia operativa y habilitación de la transformación.
1
Riesgo y resiliencia
Los cambios no autorizados o sin seguimiento en las configuraciones, el código y las transacciones provocan interrupciones, errores o fraudes. SafePaaS proporciona monitorización continua, detección de desviaciones y visibilidad antes y después, lo que permite identificar y contener los cambios riesgosos antes de que se conviertan en incidentes.
2
Auditoría y cumplimiento
La recopilación manual de evidencias, los registros dispersos y las pruebas inconsistentes del diseño y la eficacia operativa de ITGC/ITAC generan presión y hallazgos de auditoría. Los registros de auditoría inmutables y los informes estandarizados proporcionan evidencia completa e independiente para SOX, SOC, ISO y mandatos similares, bajo demanda.
3
Eficiencia operacional
Los equipos de TI y auditoría pierden tiempo en revisiones manuales, seguimiento de cambios y corrección de desviaciones o brechas de control durante las versiones y transformaciones. Los flujos de trabajo basados en políticas, la gestión integrada de tickets y la recopilación automatizada de evidencias reducen el esfuerzo manual y la repetición del trabajo.
4
Habilitación empresarial
La ralentización de los proyectos, las demoras en las implementaciones y la pérdida de recursos debido a problemas de configuración y cuellos de botella en los cambios frenan la transformación. La cobertura multiaplicación y el análisis en tiempo real permiten que los programas de ERP, las migraciones a la nube y los cambios continuos avancen con rapidez sin sacrificar el control.
Mantenga los controles ITGC e ITAC en el centro de cada decisión de cambio.
Por qué SafePaaS ITGC e ITAC se destacan
SafePaaS ofrece monitoreo continuo de cambios y transacciones, no solo revisiones a posteriori. Los controles están integrados en los procesos de negocio para prevenir, detectar y documentar cualquier cambio no autorizado, lo que garantiza registros de auditoría robustos, un sólido cumplimiento normativo y operaciones más rápidas y resilientes.
Diferenciadores clave
1
Controles centrados en el cambio de extremo a extremo
Realice un seguimiento, revise y documente cada cambio en los procesos comerciales y de TI desde la solicitud inicial hasta la implementación, con visibilidad granular.
2
Análisis de riesgos continuo y en tiempo real
Las alertas automatizadas y las acciones instantáneas ante cambios sospechosos detienen los riesgos antes de que se conviertan en interrupciones.
3
Controles conscientes de los procesos y las transacciones
Los controles se contextualizan dentro de flujos de trabajo y transacciones comerciales reales, no se tratan como eventos de TI aislados.
4
Metadatos con integración perfecta
Catálogo de objetos clave que profundizan y amplían las aplicaciones comerciales para obtener valor inmediato. Funciona en aplicaciones líderes (Oracle, SAP, Coupa, Salesforce), así como en entornos de nube y heredados, lo que brinda una supervisión integral.
5
Escala probada para programas globales
Apoya a empresas globales a través del crecimiento, la transformación y la evolución de los requisitos de cumplimiento.
Descripción general de la relación entre el conductor y la capacidad
| Destornillador | Capacidad SafePaaS ITGC e ITAC |
|---|---|
| Riesgo y resiliencia | Monitoreo continuo de configuraciones, código y transacciones con detección de desviaciones, alertas y visibilidad antes/después. |
| Auditoría y cumplimiento | Pistas de auditoría inmutables e informes estandarizados que demuestran la eficacia del diseño y la operación de ITGC e ITAC para mandatos SOX, SOC, ISO y similares. |
| Eficiencia operacional | Flujos de trabajo basados en políticas, tickets integrados y recopilación automatizada de evidencia que reducen las revisiones manuales y la búsqueda de cambios. |
| Habilitación empresarial | Cobertura entre aplicaciones y análisis en tiempo real que mantienen las transformaciones, las implementaciones en la nube y los proyectos de ERP en marcha sin brechas de control. |