
Dominar la gobernanza de la identidad basada en riesgos: cómo los CISO impulsan la gestión de riesgos, la seguridad y la agilidad empresarial
Tendencias y soluciones estratégicas para CISO
La seguridad empresarial moderna se enfrenta a amenazas que las herramientas tradicionales no fueron diseñadas para contrarrestar, como las deepfakes impulsadas por IA, las campañas de fraude automatizadas, la escalada de privilegios y la proliferación descontrolada de identidades de máquinas. Los CISO deben abordar ahora riesgos que van mucho más allá de los requisitos regulatorios, como la interrupción del negocio, la pérdida de reputación, el tiempo de inactividad operativa y los adversarios cuya automatización supera la respuesta manual.
Las soluciones fragmentadas de gobernanza de identidades y gestión de acceso crean puntos ciegos peligrosos. Las herramientas aisladas y los roles estáticos son ineficaces contra la deriva persistente de privilegios, las amenazas internas y los ataques orquestados digitalmente. Los fallos de auditoría y la lentitud en la respuesta son síntomas de debilidades arquitectónicas subyacentes, no solo de deficiencias de cumplimiento.
A medida que aumenta la presión, los líderes de seguridad deben unificar los controles en entornos híbridos complejos, detectar riesgos en tiempo real y adaptarse al ritmo de los cambios empresariales. Las listas de verificación estáticas y las revisiones heredadas son ineficaces contra la ingeniería social basada en deepfakes y la exfiltración basada en credenciales.
La gobernanza de identidad basada en riesgos es ahora esencial para la protección, la agilidad y la supervisión resiliente de las empresas. Los siguientes marcos y perspectivas permiten a los CISO aprovechar la gobernanza de identidades (IGA) moderna, pasando de simplemente minimizar el acceso no autorizado a resolver activamente las amenazas empresariales, logrando resultados de seguridad medibles e impulsando una ventaja empresarial duradera. Descubra qué exigir a las soluciones, evite los errores comunes y vea cómo SafePaaS permite a los equipos de seguridad defenderse de los riesgos actuales y futuros.
Lo que todo CISO debe saber: ¿Principios rectores para la IGA moderna?
Ha pasado más de una década desde que Gartner reconoció oficialmente la gobernanza y administración de identidades (IGA) como un componente fundamental del mercado de gestión de identidades y accesos (IAM). Sin embargo, el contexto se ha acelerado: las plataformas deben responder a amenazas en constante evolución, una creciente complejidad empresarial y una presión regulatoria cada vez mayor. Los CISO necesitan soluciones que aborden directamente los problemas críticos: proteger los datos confidenciales, facilitar la preparación para auditorías y gestionar las identidades digitales en entornos híbridos y en la nube. La gobernanza de identidades de misión crítica ahora está directamente vinculada a la continuidad del negocio, la resiliencia y la innovación. Los requisitos exigen una escalabilidad rápida, una integración sólida y un valor empresarial tangible. Esta guía resume el panorama actual para los CISO que buscan no solo tecnología, sino también resultados orientados al negocio y alineados con los riesgos actuales.
Amenazas modernas y la respuesta de la IGA
La gobernanza de la identidad es la base de la gestión de riesgos empresariales y la protección de la identidad digital. Sin embargo, la realidad actual, marcada por la omnipresencia del SaaS, las amenazas de deepfakes y los procesos digitalizados, genera nuevas vulnerabilidades y puntos críticos:
- Los ciberataques dirigidos que explotan la deriva de privilegios y las cuentas de administrador inactivas permanecen sin ser detectados si no se cuenta con controles adaptativos.
- Las amenazas internas sofisticadas que se aprovechan de identidades con privilegios excesivos no se pueden resolver con modelos estáticos y tradicionales.
- El escrutinio regulatorio intensificado del acceso, la visibilidad y la privacidad de los datos excede la capacidad de los registros de auditoría manuales.
- La explosión de identidades de las máquinas complica el control de privilegios y expone puntos ciegos.
Más del 60% de las brechas de seguridad actuales se deben a credenciales comprometidas mediante phishing, ataques de fuerza bruta o abuso de privilegios. La Identity Defined Security Alliance informa que el 94% de las organizaciones han sufrido una brecha de seguridad en los últimos dos años.
Las plataformas heredadas tienen dificultades para mantenerse al día, lo que resulta en herramientas aisladas, arquitecturas complejas y puntos ciegos significativos. La complejidad en sí misma se convierte en una vulnerabilidad, generando costosos fallos e incidentes de auditoría. Los modelos de rol estáticos (como el RBAC) y las revisiones descoordinadas generan riesgos persistentes y sin gestionar, y un lastre para la organización. Cuando la incorporación, las revisiones de acceso y la recertificación de privilegios no están automatizadas y unificadas, el riesgo se dispara y la empresa queda expuesta a amenazas emergentes, como las generadas por deepfakes y técnicas de fraude en constante evolución.
La solución: ir más allá de las capacidades hacia los resultados empresariales
Su misión es clara. Vaya más allá de los controles de roles estáticos hacia una seguridad adaptativa unificada. Las soluciones modernas deben ofrecer:
- Controles continuos que abordan la deriva de privilegios y el riesgo interno.
- Información sobre riesgos en tiempo real y análisis de identidad que permiten a los CISO responder rápidamente a las amenazas (incluidos ataques habilitados por IA e identidades manipuladas).
- Capacidad de adaptarse rápidamente a entornos de nube, híbridos y multinube, garantizando la agilidad del negocio y la integridad de la auditoría.
Las plataformas que abordan estos puntos críticos permiten a las organizaciones optimizar los procesos de negocio, impulsar la innovación y demostrar resiliencia frente a la creciente complejidad.
Resultados IGA no negociables para organizaciones orientadas a la seguridad
En un panorama donde las superficies de ataque evolucionan constantemente y las expectativas de las partes interesadas aumentan, los CISO deben exigir plataformas IGA basadas en políticas que brinden soluciones a problemas comerciales reales, no solo características técnicas.
Gestión de acceso dinámico y granular (PBAC)
Problema: Los roles estáticos no se adaptan a medida que cambian las necesidades y amenazas del negocio.
Solución: Los controles de acceso basados en políticas (PBAC) de granularidad fina proporcionan decisiones políticas dinámicas y contextuales que se adaptan a los eventos empresariales, los cambios normativos y las nuevas amenazas (incluidas las falsificaciones profundas).
Administración granular de privilegios
Problema: Las cuentas con privilegios excesivos exponen a las organizaciones a amenazas internas y fraudes.
Solución: Los permisos precisos y adaptativos cambian a medida que evolucionan las necesidades del usuario y los contextos de seguridad, lo que permite una seguridad de confianza cero a gran escala.
Detección, prevención y remediación de amenazas en tiempo real
Problema: Los incidentes pasan desapercibidos y sin resolver hasta que ya se ha producido el daño.
Solución: Monitoreo continuo de la actividad privilegiada, con detección de anomalías para una intervención proactiva. La detección automatizada de violaciones de la separación de funciones (SoD) bloquea y corrige las infracciones de políticas antes de que se agraven.
Plataforma unificada para auditoría, riesgos y gobernanza de seguridad
Problema: La disparidad en los registros de auditoría y las pruebas genera ineficiencias y deficiencias en el cumplimiento normativo.
Solución: Auditoría, gestión de riesgos y gobernanza centralizadas; recopilación unificada de pruebas y respuesta a incidentes en tiempo real desde una única fuente de información fidedigna.
Información sobre riesgos en tiempo real
Problema: Las decisiones de acceso desconectadas de la postura de seguridad permiten que los riesgos pasen desapercibidos.
Solución: Los datos de autorización y de indicadores clave de riesgo (KRI) están conectados directamente a paneles de seguridad en tiempo real.
Escalable y adaptable a entornos híbridos
Problema: Tanto las infraestructuras heredadas como algunas modernas requieren procesos manuales e ineficientes.
La Solución: Gestión sin esfuerzo de identidades, dispositivos y aplicaciones en todos los entornos, respaldada por una asignación elástica de recursos que se adapta a la demanda empresarial en tiempo real.
Optimización de Procesos de Negocio
Problema: Las revisiones de acceso manual generan cuellos de botella y riesgos de incumplimiento.
Solución: Los flujos de trabajo automatizados y la generación de evidencia detallada reemplazan las tareas manuales repetitivas.
Gobernanza profunda específica para cada aplicación
Problema: Las superposiciones genéricas carecen de la profundidad necesaria para los sistemas ERP y las aplicaciones de misión crítica.
Solución: Los controles personalizados, integrados a la perfección con las aplicaciones empresariales clave, previenen el fraude y detienen de raíz la desviación del control.
Análisis avanzado de identidad y monitoreo continuo
Problema principal: Los equipos de seguridad reaccionan demasiado tarde ante los nuevos riesgos.
Solución: Las alertas procesables, la detección predictiva y la visibilidad de todo el sistema elevan la postura de seguridad de reactiva a proactiva.
Seleccionar una plataforma IGA que aborde estos desafíos es la forma más rápida de permitir un crecimiento empresarial seguro, sin comprometer la auditabilidad, la eficiencia operativa o la preparación futura.
Cómo SafePaaS cumple con estos requisitos críticos
Partiendo de estos requisitos innegociables, la verdadera transformación de IGA solo se produce cuando estas necesidades se integran en los procesos de seguridad cotidianos. Si bien muchas plataformas incluyen funciones, SafePaaS reduce la brecha entre las capacidades aisladas y una solución real orientada a resultados, integrando plenamente la detección, la prevención, la remediación y la monitorización en una única plataforma integrada.
SafePaaS aplica estos principios centralizando todos los aspectos de la gestión de riesgos, el control de acceso y la gobernanza. Esto permite a los CISO aprovechar al máximo cada aspecto no negociable descrito anteriormente, con flujos de trabajo basados en soluciones y controles automatizados que abordan todo el ciclo de vida del riesgo de identidad y acceso, no solo los puntos débiles aislados. A continuación, se presenta un ejemplo práctico de cómo SafePaaS implementa el "pensamiento en soluciones" para la IGA centralizada.
IGA centralizada: enfoque de solución SafePaaS
Los enfoques tradicionales de gobernanza y administración de identidades (IGA) suelen tratar los puntos débiles, como las cuentas con privilegios excesivos, la gestión lenta del acceso, las revisiones manuales ineficientes y el riesgo de segregación de funciones (SoD), como problemas técnicos aislados. Esta mentalidad fragmentada en las plataformas heredadas genera un cumplimiento reactivo de "casillas de verificación", cuellos de botella operativos, amenazas no detectadas y crecientes costes empresariales.
La solución IGA centralizada de SafePaaS va más allá de las funciones puntuales para abordar todo el espectro de desafíos de gobernanza de identidad de los CISO, incluidos, entre otros:
- Aumento de privilegios y sobrevaloración de derechos: Evite la deriva de privilegios entre identidades humanas y de máquinas con controles dinámicos y sensibles al contexto que se adaptan instantáneamente a roles cambiantes, necesidades comerciales, amenazas o reorganizaciones.
- Retrasos en la incorporación y desaprovisionamiento: Automatice la gestión del ciclo de vida para acelerar el aprovisionamiento, reducir la fricción en la incorporación y cerrar las brechas de seguridad causadas por cuentas inactivas persistentes.
- Evidencia fragmentada de auditoría y cumplimiento: Unifique las pistas de auditoría, las revisiones de acceso, las certificaciones, las aprobaciones y las excepciones en una única fuente de verdad, agilizando el cumplimiento y permitiendo una respuesta rápida a incidentes.
- Manual, revisiones de acceso ineficientes: Reemplace las torpes hojas de cálculo con revisiones automatizadas, remediaciones basadas en flujo de trabajo y generación de evidencia, eliminando el trabajo manual repetitivo y los retrasos en las revisiones.
- Amenazas cibernéticas emergentes: Aproveche el análisis de comportamiento en tiempo real para detectar y remediar el abuso de credenciales, el riesgo interno, la actividad anómala y las amenazas de escalada de privilegios o credenciales comprometidas.
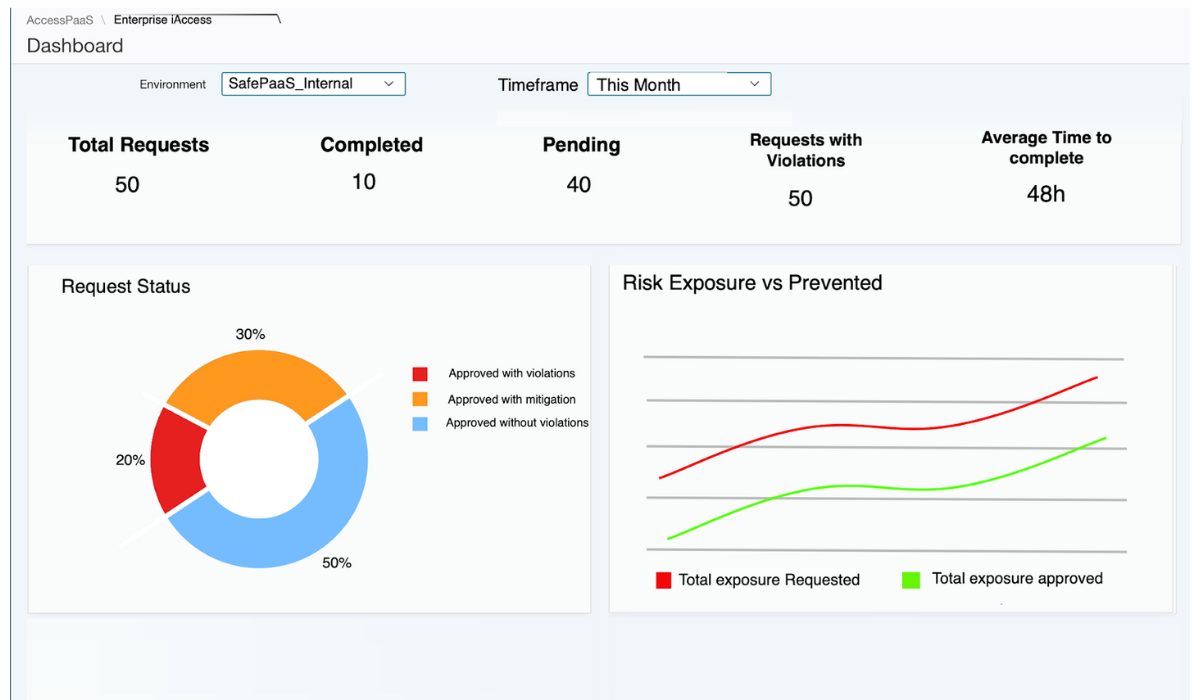
- Gestión de SoD y acceso confidencial: Identifique y bloquee de forma proactiva posibles violaciones de SoD en el punto de solicitud de acceso, no solo a través del monitoreo posterior al hecho, al mismo tiempo que respalda las excepciones comerciales con mitigación y supervisión automatizadas.
- Gobernanza específica de la aplicación: Ofrezca una integración profunda y controles personalizados para ERP, finanzas, HRIS y otras aplicaciones críticas para el negocio, garantizando que los riesgos únicos en cada entorno se aborden y evidencien continuamente.
Solución SafePaaS: IGA de ciclo de vida completo y centrada en el negocio
La gestión moderna de identidades no se limita a identificar riesgos, sino que implica eliminarlos continuamente en cada etapa del ciclo de vida del acceso . Con demasiada frecuencia, las organizaciones se ven obligadas a gestionar problemas aislados con herramientas inconexas: exceso de privilegios, infracciones de políticas, revisiones manuales y auditorías incompletas. SafePaaS resuelve estos problemas de forma definitiva al integrar cada paso (detección, prevención, corrección, monitorización y mejora continua) en una única solución unificada.
Este enfoque de ciclo de vida de bucle cerrado permite a los CISO y a los equipos de seguridad pasar de la extinción reactiva a resultados proactivos y medibles. Cada función está conectada para que los riesgos no solo se detecten, sino que se resuelvan, documenten y eviten de inmediato, independientemente de cómo evolucionen los panoramas de identidad, negocio o amenazas.
SafePaaS unifica las funciones esenciales de una estrategia IGA moderna en un único proceso centrado en los resultados:
Detección y prevención proactiva
- La aplicación dinámica de políticas bloquea tanto el exceso de privilegios como los riesgos de acceso, antes de que puedan ocurrir violaciones o infracciones.
- Las simulaciones y los análisis hipotéticos permiten a los equipos probar con antelación los cambios futuros en el negocio o en TI para determinar su impacto en la gobernanza.
Remediación automatizada y flujos de trabajo optimizados
- Los flujos de trabajo guiados aceleran la eliminación del acceso excesivo, cierran cuentas inactivas, rediseñan roles y documentan rápidamente la remediación para estar preparados para la auditoría.
- La automatización de tareas reduce los tiempos de ciclo y la carga operativa.
Monitoreo continuo, análisis y aseguramiento
- Los análisis de todo el sistema identifican riesgos emergentes y amenazas internas en tiempo real.
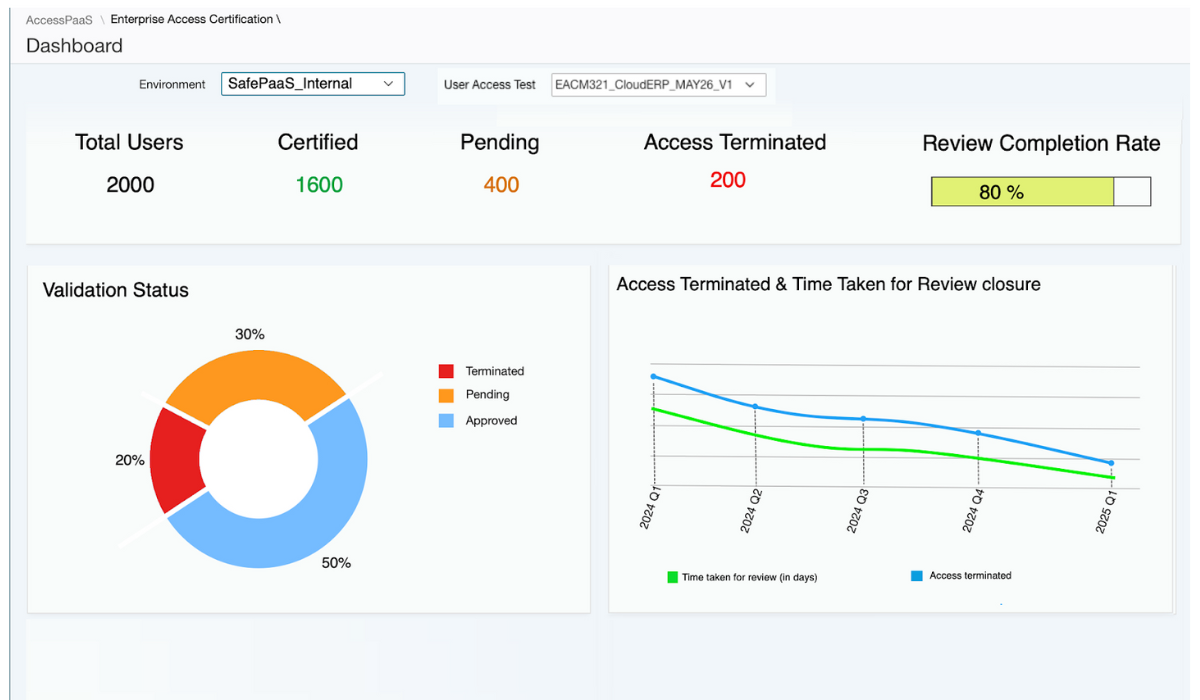
- Los paneles de indicadores clave de riesgo (KRI), la recopilación automatizada de evidencia y el seguimiento de excepciones brindan visibilidad y tranquilidad constantes tanto para los CISO como para los auditores.
Evidencia centralizada, informes y mejora continua
- Todos los registros de auditoría, revisiones, aprobaciones y análisis de procesos se capturan y son accesibles desde una única plataforma.
- Los análisis integrados sacan a la luz los cuellos de botella, lo que permite
Este proceso de circuito cerrado y centrado en el negocio garantiza que los desafíos de gobernanza de la identidad se resuelvan, no solo se documenten, lo que mejora la postura de seguridad, la eficiencia operativa y la preparación regulatoria a largo plazo.
Resultados empresariales obtenidos
Al comenzar desde los problemas comerciales reales y unificar cada etapa del ciclo de vida, SafePaaS ayuda a los CISO y a los equipos de seguridad a:
- Reducir los hallazgos de auditoría, las violaciones de políticas y los costos asociados.
- Acelere los ciclos de incorporación, desaprovisionamiento y certificación de acceso.
- Evite el uso indebido de privilegios, las amenazas internas y las fallas regulatorias antes de que ocurran.
- Aumente la agilidad, la resiliencia y asegure el crecimiento digital.
Guía del comprador: Lista de verificación para la evaluación del CISO
Al evaluar soluciones de IGA, exija resultados empresariales, no solo requisitos técnicos. Esta lista de verificación garantiza que la solución elegida resuelva los problemas reales:
|
Capacidad clave |
Preguntas de evaluación para equipos de seguridad |
|
Controles de acceso basados en políticas |
¿Las decisiones de acceso son sensibles al contexto, dinámicas y alineadas con el negocio? |
|
Detección de amenazas en tiempo real |
¿La plataforma marca inmediatamente los usos riesgosos de privilegios y las violaciones de SoD? |
|
Gobernanza de seguridad unificada |
¿Es posible visualizar todas las revisiones y evidencias y actuar en consecuencia en tiempo real? |
|
Escalabilidad híbrida y en la nube |
¿El sistema podrá escalar en todos los entornos con una cobertura consistente? |
|
Revisiones y evidencia automatizadas |
¿Las tareas de revisión, aprobaciones y remediación están totalmente automatizadas? |
|
Controles específicos de la aplicación |
¿Es posible implementar controles personalizados para cada aplicación empresarial principal? |
|
Análisis y monitorización avanzados |
¿Son los riesgos y los datos KRI visibles tanto para las operaciones de seguridad como para los ejecutivos? |
Cómo usarlo: Pida a los proveedores que demuestren cada solución en vivo, mostrando flujos de trabajo reales e impacto en el negocio, no solo listas de verificación estáticas. Priorice la profundidad, la integración y la facilidad para presentar evidencia en informes y reportes a la junta directiva. Relacione los hallazgos con escenarios comerciales específicos para validar su adecuación.
Resultados y éxito del cliente: Prueba de soluciones
- Transformación de la auditoría de fabricación: Un líder mundial en fabricación eliminó los problemas de las auditorías manuales. SafePaaS implementó ciclos de revisión continua, optimizando los procesos de certificación en más de un 70 % y liberando recursos para la reducción estratégica de riesgos.
- Prevención del fraude en el sector público: Una agencia de tesorería resolvió vulnerabilidades de fraude y pagos duplicados mediante un profundo monitoreo de transacciones para detener pérdidas en tiempo real, ahorrando $30 millones y aumentando la confianza de las partes interesadas.
- Agilidad empresarial minorista: Los equipos minoristas superaron la incorporación y los aumentos estacionales: SafePaaS automatizó la evidencia de auditoría, redujo el tiempo de revisión en un 60 % y permitió un crecimiento empresarial seguro.
Próximos pasos: Construir una gobernanza de identidad que priorice la seguridad
Liderar la seguridad hoy significa impulsar la continuidad y la transformación del negocio con una gobernanza con visión de futuro. No se pueden ignorar los puntos débiles de los controles heredados, los cuellos de botella en las auditorías y las amenazas emergentes.
- Evalúe sus procesos actuales para detectar brechas y exposiciones críticas, especialmente aquellas que son vulnerables a riesgos relacionados con la IA y la deriva de privilegios.
- Automatice, unifique y contextualice la seguridad a través de IGA avanzado e impulsado por soluciones.
- Seleccione socios que demuestren un impacto comercial mensurable, resiliencia de auditoría y una reducción efectiva de amenazas en escenarios del mundo real.
Comuníquese con SafePaaS para obtener una evaluación personalizada, una demostración o para conectarse con nosotros y ver cómo podemos transformar sus programas de identidad para lograr un impacto duradero.
Vea cómo se aplica la gobernanza al acceso que tiene hoy.
Una sesión de trabajo con un especialista en gobernanza, no una presentación de diapositivas.
Reserva tu demostración personalizada.