
Análisis exhaustivo de capacidades
Las dos deficiencias de control que Oracle Risk Management Cloud (RMC) no puede cubrir: mitigación, monitorización y detección de riesgos materializados.
Su entorno Oracle siempre tendrá cierto nivel de acceso privilegiado. La verdadera cuestión es si puede demostrar que dicho acceso fue controlado, supervisado y que no se hizo un uso indebido de él a lo largo del tiempo.
Problema: Algunos riesgos de Oracle no se pueden eliminar.
Algunos conflictos relacionados con la segregación de funciones (SoD) de Oracle y los roles elevados son estructuralmente necesarios, no solucionables. Los equipos de proyecto, los equipos de apoyo y los administradores de soporte a menudo necesitan combinaciones de acceso potentes que permiten que el negocio siga funcionando, pero que generan una exposición teórica.
Oracle Risk Management Cloud le ayuda a definir reglas y ejecutar comprobaciones de segregación de funciones y acceso dentro de Oracle, pero está limitado por el mismo modelo de roles, herencia y seguridad de datos que generó esos conflictos. Esto significa que siempre se "aceptará" una capa de riesgo en lugar de eliminarse, y la verdadera prueba consiste en demostrar que esos riesgos aceptados se mitigaron activamente y no se materializaron en pérdidas, errores o fraude.
Brecha 1: Monitoreo de la mitigación
La mayoría de los equipos documentan las medidas de mitigación; menos aún pueden demostrar que realmente se aplicaron a todos los usuarios y en todos los periodos.
Cuando aceptas un conflicto de Oracle o un rol elevado, normalmente adjuntas un control de mitigación, como por ejemplo:
- Una revisión o conciliación manual.
- Un flujo de trabajo con tickets o una aprobación secundaria.
- Un informe de detective o una revisión basada en excepciones.
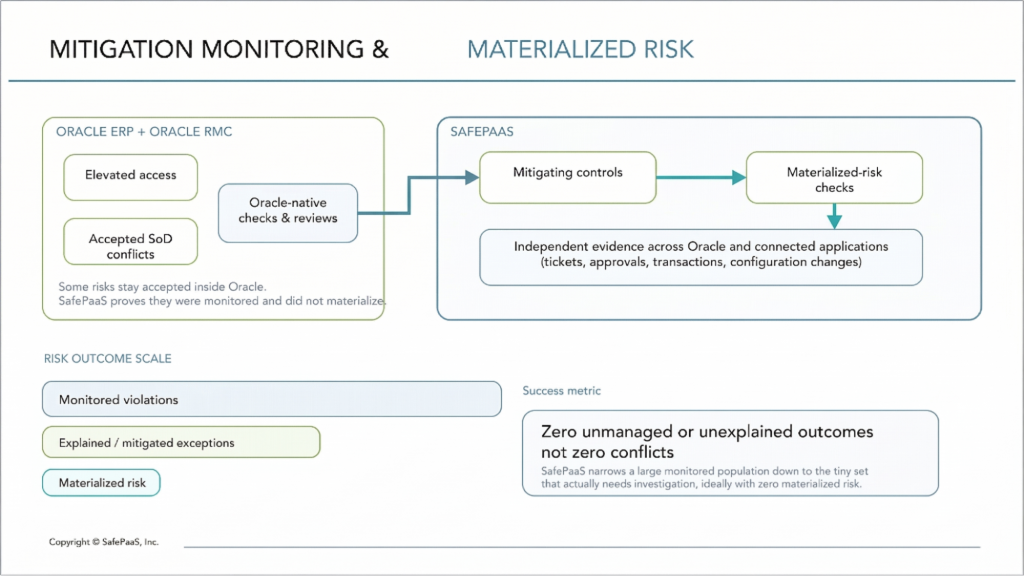
Oracle RMC puede registrar conflictos y ejecutar revisiones, pero no proporciona una capa de gobernanza independiente que vincule continuamente el acceso riesgoso a Oracle con los controles de supervisión en Oracle y las aplicaciones conectadas.
SafePaaS reconstruye el acceso efectivo a Oracle y a los sistemas clave circundantes fuera del entorno de ejecución de Oracle, utilizando roles, herencia y políticas de datos para que las medidas de mitigación se correspondan con la exposición real en lugar de solo con las etiquetas de rol.
En SafePaaS, los controles de mitigación son elementos de primera clase: se asocia cada privilegio o conflicto de alto riesgo con un control definido (conciliación, flujo de trabajo de aprobación, informe de detección) y, a continuación, se comprueba automáticamente si dicho control se ha ejecutado para cada usuario y período relevantes. Los riesgos aceptados pasan de los registros de excepciones estáticos y las hojas de cálculo a un mapa dinámico que relaciona el acceso elevado a Oracle con los controles que lo supervisan.
Brecha 2: Detección de riesgos materializados
Los auditores exigen cada vez más pruebas de lo sucedido, no solo de quién pudo haber actuado. El riesgo materializado implica poder determinar, durante un período definido (cierre de mes, transición de proyecto, acceso de emergencia), si se hizo un uso indebido de un acceso específico a Oracle.
Los informes nativos de Oracle y de Oracle RMC pueden mostrar el acceso asignado y cierta actividad, pero no están diseñados para correlacionarse de forma independiente:
- Acceso efectivo entre diferentes roles y privilegios heredados.
- Aprobaciones y tickets entre sistemas.
- Transacciones realizadas durante el mismo período en Oracle y en aplicaciones conectadas como Coupa o ServiceNow.
SafePaaS ingiere datos de acceso a Oracle, cambios de configuración y datos de transacciones junto con señales que no son de Oracle (tickets, aprobaciones, excepciones) y permite ejecutar consultas específicas por período que combinan acceso, excepciones y actividad.
Puedes hacer preguntas como: "Para todos los usuarios que tuvieron la capacidad de crear y pagar a proveedores durante el cierre del cuarto trimestre, muestren cualquier asiento contable que supere nuestro umbral de materialidad y las aprobaciones previas", y obtener una respuesta fundamentada en un solo lugar.
Para el acceso temporal o de emergencia, SafePaaS puede mostrar quién obtuvo privilegios elevados, qué hizo durante el período de elevación de privilegios y si alguna acción se salió del patrón aprobado, convirtiendo una miniinvestigación en una consulta rutinaria.
Cómo SafePaaS cierra el círculo
La monitorización de las medidas de mitigación y la detección de riesgos materializados solo son eficaces cuando funcionan de forma conjunta.
- Identifica Acceso elevado a Oracle o conflictos de segregación de funciones que no se pueden eliminar y vincular cada uno a controles de mitigación específicos en SafePaaS (aprobaciones secundarias, conciliaciones, flujos de trabajo basados en tickets).
- Monitorización Estas medidas de mitigación se aplican de forma continua en Oracle y en las aplicaciones clave conectadas, y SafePaaS genera evidencia independientemente del entorno de ejecución de Oracle.
- Demostrar. Durante cualquier período de auditoría en el que los controles funcionaron y el acceso de riesgo subyacente no resultó en una pérdida materializada o una falla de control, utilizando evidencia rastreable y específica del período generada fuera del sistema bajo prueba.
Un escenario común es que un responsable financiero reciba una autorización temporal durante la transición de un proyecto para registrar asientos contables de alto riesgo. En SafePaaS, esta autorización se registra, se vincula a un control de mitigación (una revisión posterior a la transición de los asientos que superan un umbral) y se supervisa para que, al final del trimestre, se pueda demostrar con exactitud qué asientos se realizaron, cómo se aprobaron y que ninguno infringió la política.
Para los procesos que involucran a varios sistemas (solicitudes de proveedores en ServiceNow, aprobaciones en Coupa y pagos en Oracle), SafePaaS correlaciona el acceso privilegiado a Oracle con las solicitudes ascendentes y los pagos descendentes para demostrar que no se produjeron transacciones huérfanas o no autorizadas durante ese período.
Escala e independencia en la práctica
A gran escala, este modelo cambia la narrativa sobre el acceso elevado.
- Los equipos pasan de miles de conflictos teóricos de segregación de funciones (SoD) a una población más reducida basada en el acceso efectivo, mientras que SafePaaS supervisa el resto mediante medidas de mitigación vinculadas y comprobaciones de actividad.
- Los equipos pasan de muestrear un subconjunto de usuarios con privilegios elevados a monitorear continuamente el 100 % del acceso con privilegios elevados y los conflictos de segregación de funciones (SoD), con SafePaaS señalando solo los pocos casos en los que el acceso y la actividad en conjunto sugieren un riesgo materializado.
- Con el tiempo, pueden señalar grandes poblaciones de conflictos aceptados o elevaciones de emergencia donde se ejecutaron controles de monitoreo y no se detectaron indicadores de pérdida o fraude materializados, con toda la evidencia generada fuera del sistema bajo prueba.
- Oracle Risk Management Cloud frente a plataformas de control independientes: ¿Cuál es la diferencia?
- Cómo evaluar las plataformas de seguridad y control de Oracle ERP más allá de las herramientas nativas
Siguiente paso: Manual de auditoría y cumplimiento
Si estas deficiencias le resultan familiares, el siguiente paso es convertirlas en un plan listo para la auditoría que sus líderes de Oracle IT-ERP, Auditoría Interna y gerentes de SOX puedan ejecutar conjuntamente.
De Oracle-Native a Audit-Ready: Un manual de las Big Four para auditoría interna y SOX muestra cómo:
- Mapear los patrones típicos de detección de segregación de funciones (SoD) y controles generales de TI (ITGC) de Oracle con las capacidades de SafePaaS para la mitigación, el monitoreo y la detección de riesgos materializados.
- Siga ejecutando los controles básicos en Oracle RMC al tiempo que mejora la independencia, la cobertura y la calidad de las pruebas que presenta a los auditores.
- Pasar de paquetes de evidencia basados en hojas de cálculo a una capa de gobernanza independiente, basada en políticas, que genere evidencia lista para auditoría bajo demanda.
Descargar
¿Aún no estás listo para un manual completo? Descubre cómo SafePaaS convierte el acceso privilegiado y el riesgo de segregación de funciones en evidencia lista para auditoría en una breve demostración.
Vea cómo se aplica la gobernanza al acceso que tiene hoy.
Una sesión de trabajo con un especialista en gobernanza, no una presentación de diapositivas.
Reserva tu demostración personalizada.