
¿Están fallando sus controles de Oracle ERP?
Cuando Oracle ERP es fundamental para su negocio, el cumplimiento de las normas ITGC y SOX está en constante evolución. Si bien Oracle ERP Cloud y los controles nativos de Oracle (como Oracle Risk Management Cloud) pueden funcionar sin problemas, las preguntas se centran cada vez más en la necesidad de obtener evidencia independiente y fácil de defender, que no se genere ni se mantenga exclusivamente dentro del mismo entorno de aplicación.
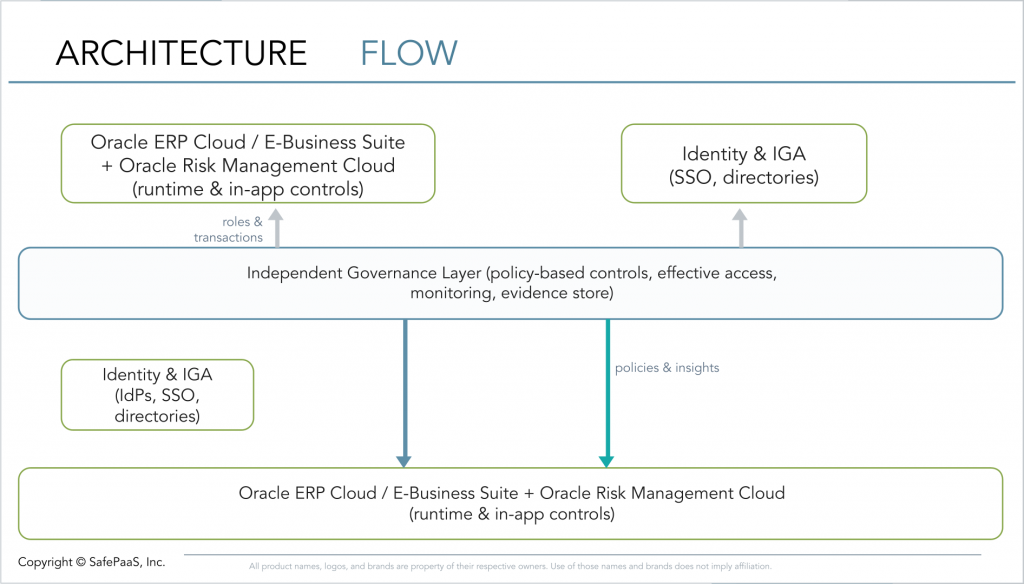
Esto no es una crítica a su configuración de Oracle ni a su equipo. Es una señal de que las expectativas han cambiado: ahora se espera que el mismo sistema que procesa las transacciones «demuestre» sus propios controles, a menudo en entornos complejos con múltiples libros contables y unidades de negocio. Una capa de gobernanza independiente basada en políticas (que opera fuera de la pila de aplicaciones de Oracle, utilizando normalmente datos extraídos o replicados para la monitorización y la generación de evidencia) es una forma en que los equipos están cerrando esa brecha, sin deshacer años de buen trabajo en Oracle.
Las siguientes preguntas están diseñadas para líderes de Oracle IT-ERP, Auditoría Interna y gerentes de SOX que buscan una manera constructiva de abordar estos desafíos. Léalas rápidamente y observe dónde percibe cierta tensión; generalmente, esto se debe a una falta de sincronía entre las expectativas y la arquitectura, no a un fallo de nadie.
¿Refleja tu relato de las pruebas la cantidad de trabajo que ya estás realizando en Oracle?
La mayoría de los equipos ya dependen en gran medida de las herramientas nativas de Oracle para la segregación de funciones y la monitorización de accesos, y con razón. Estas herramientas proporcionan la visibilidad operativa necesaria a diario, aunque no siempre se traduzcan directamente en el tipo de evidencia independiente que exigen los auditores.
Si esto te suena familiar:
- Puedes mostrar informes detallados de Oracle, pero aun así terminarás explicando "cómo funciona el sistema" en cada auditoría.
- Sientes que la calidad de tu trabajo es superior a lo que transmite la historia basada en las pruebas.
Una capa independiente no consiste en reemplazar Oracle RMC o herramientas similares; se trata de ayudarles a "hablar el idioma del auditor" en su nombre.
¿Las revisiones se realizan cuando la empresa cambia o solo cuando así lo indica el calendario de auditorías?
Como bien sabes, tu entorno Oracle está en constante evolución: los roles cambian, se incorporan nuevas entidades y se añaden integraciones. Sin embargo, las revisiones de segregación de funciones y de acceso suelen concentrarse en torno a los plazos de auditoría, simplemente porque es cuando todos tienen tiempo para recopilar las hojas de cálculo.
Experiencia común:
- Los sistemas IT-ERP sienten la presión de "congelar" los cambios antes de las auditorías.
- Las auditorías y la ley SOX se preocupan por lo que podría haber cambiado entre las revisiones realizadas en momentos específicos.
La monitorización continua desde una capa independiente, separada de las capacidades de monitorización nativas de Oracle, ayuda a mantenerse al día con el negocio sin que los equipos tengan que realizar revisiones manuales adicionales.
¿Los riesgos entre sistemas son más difíciles de explicar de lo que te gustaría?
Probablemente hayas invertido mucho en implementar Oracle correctamente. Las conversaciones más complicadas suelen surgir cuando los procesos abarcan Oracle y herramientas como Coupa, Salesforce, ServiceNow o Kyriba, y se te pide que expliques todo el panorama en una sola historia.
Patrón típico:
- Cada sistema, por sí solo, parece estar bien controlado.
- Lo difícil es responder a la pregunta "¿Qué significa esto en todo el proceso, de principio a fin?".
Una capa de gobernanza que se sitúa por encima de Oracle y las aplicaciones clave conectadas, agregando y analizando los datos de acceso y transacción en todos los sistemas, permite mostrar esa visión integral sin necesidad de pedir a cada equipo que cambie sus herramientas o flujos de trabajo.
Cuando los auditores preguntan "¿De dónde proviene esta evidencia?", ¿sientes que estás en desventaja?
Puede que disponga de informes y paneles de Oracle sólidos, pero aun así sienta la necesidad de explicar por qué es aceptable que la evidencia provenga del mismo sistema que se está probando. Esto puede resultar frustrante cuando sabe que sus controles funcionan correctamente.
Muchos equipos nos dicen:
- “Nos sentimos cómodos con nuestros controles, pero el tema de la independencia sigue presente.”
- “Parece que estamos defendiendo a Oracle, cuando en realidad solo hemos seguido un patrón estándar.”
Una capa independiente basada en políticas ayuda a pasar de un simple "Déjenos explicarle" a "Así es como se generan y controlan las pruebas fuera del entorno de ejecución de Oracle, utilizando una lógica de procesamiento y supervisión de datos gestionada de forma independiente", lo que suele tener mejor acogida entre los auditores.
¿Resulta difícil narrar la historia de la operación de control a lo largo de todo el año?
Es posible que disponga de buenas instantáneas: informes de fin de mes o de trimestre, paquetes de evidencia, registros de incidencias. Lo más difícil es integrar todo eso en una narrativa clara y coherente que abarque todo el período y que todos (TI-ERP, Auditoría, SOX, auditores) puedan comprender de la misma manera.
Puntos de dolor típicos:
- Los sistemas IT-ERP tienen una perspectiva de qué cambió y cuándo; la auditoría/SOX tiene otra.
- Elaborar un resumen anual sobre el acceso y la segregación de funciones requiere una cantidad sorprendente de esfuerzo.
La monitorización continua en una capa independiente puede ayudarle a construir esa narrativa compartida de forma automática, utilizando los datos de los que ya dispone.
¿Los accesos privilegiados a Oracle dan la sensación de estar "controlados pero son difíciles de demostrar"?
La mayoría de los equipos gestionan el acceso privilegiado con criterio: los roles de administrador son limitados, se aprueban las autorizaciones temporales y se documenta el acceso a los proyectos. El reto no reside tanto en lo que se hace, sino en la facilidad con la que se puede demostrar que se utilizó correctamente.
Puede que reconozcas esto:
- Se puede demostrar quién tenía acceso privilegiado y por qué, pero no siempre de una manera que permita correlacionar, informar y documentar fácilmente a efectos de auditoría.
- Las discusiones sobre medidas de mitigación resultan más cualitativas de lo que uno desearía.
Una capa de monitoreo independiente puede conectar esos accesos privilegiados con la actividad real y con los controles de mitigación, lo que hace que su disciplina actual sea más visible y defendible.
Cuando alguien pregunta: "¿Algo de esto causó realmente algún problema?", ¿qué tan fácil es responder?
Ya realizas un seguimiento de los riesgos potenciales: conflictos de segregación de funciones, acceso privilegiado, excepciones. Lo que resulta menos sencillo es responder a la siguiente pregunta: "¿Alguno de estos factores derivó en un uso indebido o un fallo de control durante el período?".
Experiencia común:
- El sistema IT-ERP puede mostrar la lista de conflictos; la auditoría/SOX puede mostrar cómo se revisaron.
- Se requiere un trabajo adicional para vincular esos datos con la actividad real de las transacciones y poder decir con seguridad: "Esto es lo que sucedió y lo que no sucedió".
Las plataformas independientes que vinculan el acceso, los conflictos y las transacciones reales pueden convertir eso en una consulta rutinaria en lugar de una mini-investigación.
¿Sientes que estás haciendo "hazañas con las hojas de cálculo" para salir del paso antes de cada auditoría?
Detrás de la mayoría de las auditorías exitosas de Oracle hay mucho trabajo entre bastidores, extracciones, conciliaciones, comprobaciones manuales y unidades compartidas repletas de archivos.
Esto suele reflejar discrepancias entre los informes operativos de Oracle y el formato, la trazabilidad y la agregación que esperan los auditores, especialmente al combinar el acceso, la segregación de funciones y los datos de transacciones en un único conjunto de evidencias.
Funciona, pero es frágil y depende en gran medida de que unas pocas personas clave sepan "cómo encaja todo".
Señales de que esto está sucediendo:
- Siempre se mencionan los mismos nombres cuando un auditor tiene alguna pregunta sobre el acceso a Oracle.
- Todos coinciden en que el proceso es demasiado manual, pero cambiarlo parece arriesgado.
Una capa de gobernanza independiente y basada en políticas le permite mantener la esencia de lo que está haciendo, eliminando al mismo tiempo la complejidad de los procesos internos.
¿Comparten los sistemas IT-ERP, la auditoría interna y la SOX una visión común de lo que se considera "suficientemente bueno"?
La mayoría de los equipos tienen opiniones informales sobre su nivel de madurez: "estamos bien", "vamos un poco rezagados", "vamos por delante de los demás". Pero es raro que los departamentos de TI-ERP, Auditoría y SOX tengan una visión clara y explícita de su situación actual y de lo que significa un buen desempeño en su entorno Oracle específico.
Si esto te resuena:
- A veces, la comunicación no llega a entenderse: el departamento de TI-ERP se centra en el diseño del sistema, la auditoría en las pruebas y la ley SOX en las pruebas.
- Es difícil justificar las inversiones porque no existe un estado objetivo acordado.
Utilizar un modelo sencillo y compartido —fundamental, emergente, consolidado y líder— puede transformar esas sensaciones en un plan. Una estructura de gobernanza independiente puede convertirse en uno de los pasos clave para pasar de la idea de que “estamos haciendo lo correcto, pero es difícil demostrarlo” a la de que “estamos haciendo lo correcto y se nota”.
Un siguiente paso que respeta el trabajo que ya has realizado.
Si varias de estas preguntas le resultan familiares, no significa que sus controles de Oracle estén fallando. Generalmente, significa que sus equipos han hecho lo correcto dentro de Oracle y que ahora las expectativas en cuanto a independencia y monitoreo continuo han aumentado.
Una solución práctica consiste en plantear estas nueve preguntas en una breve sesión de trabajo con el responsable de Oracle IT-ERP, el responsable de Auditoría Interna y el responsable de SOX. Úselas como marco de referencia neutral para identificar sus puntos fuertes, las áreas donde las cosas resultan más difíciles de lo que deberían y dónde una capa de gobernanza independiente basada en políticas podría facilitar la explicación y la defensa de su trabajo actual.
Vea cómo se aplica la gobernanza al acceso que tiene hoy.
Una sesión de trabajo con un especialista en gobernanza, no una presentación de diapositivas.
Reserva tu demostración personalizada.