
Gestión de acceso de usuarios privilegiados en Oracle EBS
La amenaza: abuso de usuarios privilegiados
El acceso de usuario privilegiado es esencial para la gestión de prácticamente cualquier aplicación informática. Alguien o un grupo debe tener la capacidad de mantener la aplicación según sea necesario para respaldar los procesos de negocio de la organización cuando surjan problemas. Este blog explora cómo prevenir los riesgos del acceso de usuario privilegiado en Oracle E-Business Suite con la solución de gestión de acceso privilegiado SafePaaS FireFighterID™.
Se producen numerosas situaciones en las que una organización necesita otorgar acceso de "superusuario" a los empleados en circunstancias inusuales. Estos son casos de "acceso excepcional" que quedan fuera del rol o las responsabilidades laborales típicas del usuario y, por lo general, generarán infracciones de la política de acceso que deben ser altamente supervisadas. A pesar de la necesidad, los privilegios de acceso que crean riesgos, como los conflictos de separación de funciones, deben mitigarse y requieren el mantenimiento de un registro de auditoría de todas las actividades de acceso de superusuario para satisfacer los requisitos de cumplimiento normativo. Pero este nivel de acceso privilegiado conlleva riesgos, estos son varios ejemplos de riesgos en los que se ha determinado una mala conducta real.
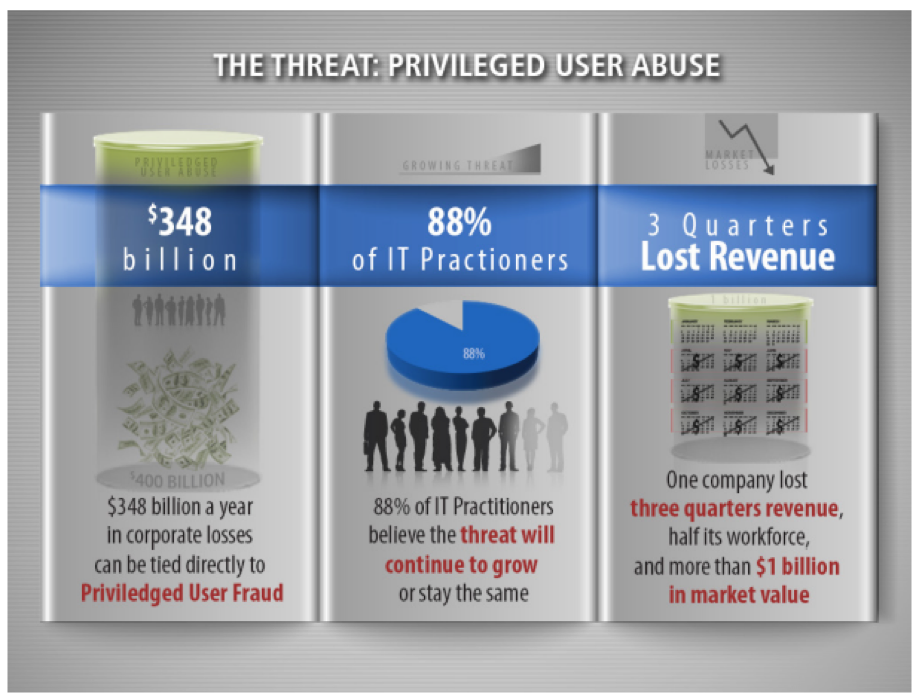
Abuso de usuarios privilegiados
Los directores de información son muy conscientes de la amenaza no solo para su propiedad intelectual, sino también, en última instancia, para sus resultados.
- Según la encuesta de fraude de la Asociación de Examinadores Certificados de Fraude, $348 mil millones al año en pérdidas corporativas pueden vincularse directamente con el fraude de usuarios privilegiados.
- En una encuesta reciente realizada a profesionales de TI, Ponemon Institute mostró que el 45 % de los encuestados cree que la amenaza seguirá creciendo y otro 43 % cree que permanecerá igual durante los próximos 12 a 24 meses.
- Un empleado con acceso de usuario privilegiado, en una empresa de energía global con sede en EE. UU., fue tentado por una empresa extranjera para robar el código fuente y otra propiedad intelectual de su empleador. Como resultado de su robo, la compañía de energía perdió tres cuartas partes de sus ingresos, la mitad de su fuerza laboral y más de mil millones de dólares en valor de mercado.
El desafío es que, si bien el acceso privilegiado es necesario, debe determinarse en qué medida y cómo las organizaciones gestionan esta necesidad y minimizan el riesgo. Demasiado acceso ha sido la respuesta típica que obviamente aumenta el riesgo de acceso privilegiado.
Como organización, SafePaaS ha desarrollado controles que supervisan el acceso de los usuarios que pueden extenderse a los usuarios privilegiados y las capacidades FirefighterID™ de SafePaaS pueden prevenir y controlar este nivel de acceso de una manera más eficaz.
¿Quiénes son los Usuarios Privilegiados?
El daño causado por usuarios privilegiados es el más extenso, el más difícil de mitigar y el más difícil de detectar, ya que lo hacen los usuarios autorizados que hacen cosas para las que están autorizados.
A menudo son muy expertos técnicamente y tienen acceso elevado a los sistemas, lo que les facilita cubrir sus huellas.
Entonces, ¿quiénes son?
- Administrador de base de datos
- Administrador del sistema
- Network Engineer
- Practicante de seguridad de TI
- Practicante de auditoría de TI
- Operaciones del centro de datos
- Application Developer
- Custodio de la nube
El desafío es cómo proporcionar el nivel de acceso necesario para que estos usuarios administren de manera efectiva las aplicaciones para abordar los problemas a medida que surjan, sin afectar las operaciones de la organización y también minimizar el riesgo con los usuarios de acceso privilegiado.
Controles de acceso estándar de ERP
A continuación se muestra la pantalla de aprovisionamiento de usuarios de Oracle E-Business Suite que muestra los pasos para proporcionar capacidades de acceso privilegiado a un usuario (el concepto es el mismo independientemente de la aplicación).
A medida que avanza en la configuración, hay áreas clave de riesgo. En este ejemplo; no restablecimiento de contraseñas, acceso indefinido y qué acceso se les asigna a través de responsabilidades.
La mayoría de las organizaciones configuran a estos usuarios sin restricciones ni supervisión, lo que genera riesgos de acceso privilegiado. Las organizaciones de hoy buscan hacer un mejor trabajo para controlar y limitar este nivel de acceso.
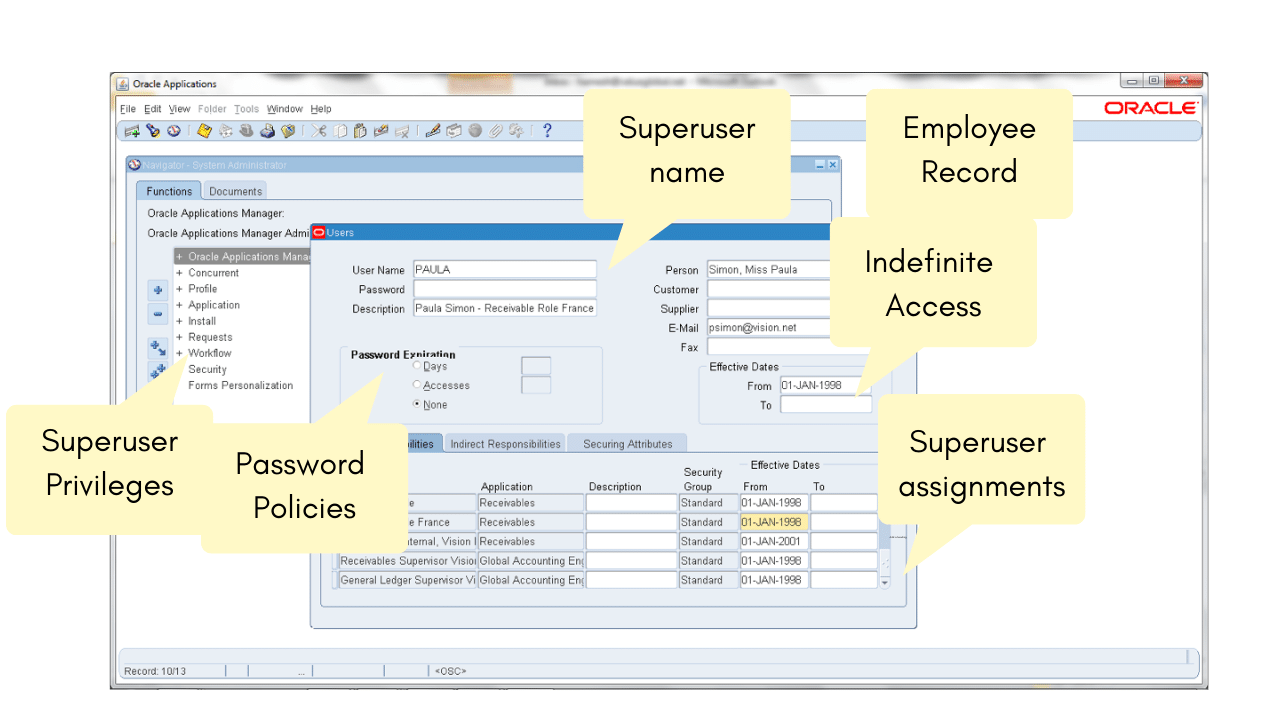
Los controles de acceso de usuario de ERP estándar son infecciosos para la gestión de usuarios privilegiados
El proceso de aprovisionamiento de usuarios de ERP no mitiga el riesgo de superusuario.
- No revocar el estado de acceso privilegiado después de que el rol del empleado cambió, y proporcionar dicho acceso a todos en un cierto nivel en la organización.
- Las operaciones de TI son las principales responsables de asignar, administrar y controlar los derechos de acceso de los usuarios privilegiados. Sin embargo, las unidades de negocios y la seguridad de TI son las funciones que con mayor frecuencia son responsables de llevar a cabo la certificación de roles de usuarios privilegiados.
- A menudo se asignan derechos de acceso privilegiado que van más allá del rol o las responsabilidades del individuo.
- No se puede crear una vista unificada del acceso de usuarios privilegiados en toda la empresa.
El acceso privilegiado no se puede administrar de manera efectiva a través del proceso de aprovisionamiento estándar. Por lo general, una vez que se otorga acceso privilegiado a un usuario, no se revoca; creando un alto nivel de riesgo. El desaprovisionamiento se produce de forma manual o automática cuando alguien deja la organización; Los usuarios con acceso privilegiado no se ven afectados por ese proceso.
TI es la parte de la organización que administra el acceso privilegiado, pero TI normalmente supervisa este nivel de acceso; por lo que se están monitoreando a sí mismos.
El acceso privilegiado generalmente va más allá del acceso necesario de las personas asignadas para abordar el problema. Es difícil determinar qué nivel de acceso necesita un usuario de acceso privilegiado para abordar un problema urgente. En la mayoría de los casos, a los usuarios con acceso privilegiado se les da más acceso del que realmente necesitan.
Cada organización es diferente, lo que dificulta la creación de una sola vista unificada del acceso de usuarios privilegiados y cómo administrar este nivel de acceso. Las organizaciones suelen tener muchos procesos comerciales y cada proceso tiene una funcionalidad única que requiere una comprensión detallada de cada aplicación. Debido a la complejidad, el acceso privilegiado generalmente se asigna a más de una persona, por lo que es inalcanzable establecer un solo PA.
El caso comercial para mejorar los controles de acceso de usuarios privilegiados
Caso de negocio de gobierno de identidad
El gobierno de identidades es la orquestación centralizada basada en políticas de gestión de identidades de usuarios y control de acceso.
- El riesgo de ciberseguridad está aumentando con la adopción de Social, Cloud y Mobile, que no está registrado, no está regulado y enfrenta pocas restricciones.
- Las organizaciones deben mejorar Identity Governance para protegerse contra filtraciones de datos, robo, fraude, sabotaje y otros riesgos de seguridad.
- El proceso de solicitud de acceso de usuario en muchas aplicaciones ERP es ineficiente e inconsistente cuando se otorga acceso a los usuarios sin las verificaciones y aprobaciones de políticas necesarias.
- El proceso de aprovisionamiento de usuarios se puede mejorar mediante la aplicación constante de la política de acceso, como las reglas de segregación de funciones (SoD), antes de que se introduzcan infracciones en el entorno ERP, controlando la información empresarial confidencial frente a posibles amenazas y vulnerabilidades.
Existen razones comerciales claras para mejorar los controles de acceso de usuarios privilegiados;
La tecnología en constante cambio ha convertido la gestión de identidades en una preocupación cada vez mayor. Muchas organizaciones están implementando múltiples aplicaciones, como aplicaciones en la nube, locales y personalizadas. Es necesario gestionar el acceso privilegiado para cada aplicación crítica donde el fraude pueda tener un impacto significativo en la organización.
El proceso de aprovisionamiento de la mayoría de las organizaciones es muy desestructurado, con correos electrónicos, llamadas telefónicas y sistemas de tickets que no ofrecen un proceso consistente y auditable. Esto se agrava con los usuarios privilegiados debido al nivel de acceso y los riesgos asociados. Es necesario implementar la gestión de políticas dentro del proceso de aprovisionamiento; cuanto más se automatice, más predecible y eficaz será su gestión.
Con la automatización y el enfoque en la gestión de acceso, puede mejorar el proceso de aprovisionamiento con evaluación de políticas y aprobaciones de flujo de trabajo para evitar la introducción de riesgos para la organización. Las capacidades de SafePaaS FirefighterID™ ayudan a mejorar la gestión y el control de este nivel de acceso.
La siguiente infografía representa el proceso de aprovisionamiento mediante SafePaaS iAccess™ , que es ligeramente diferente para la gestión de usuarios privilegiados.
El primer carril identifica las políticas de acceso y la fuente de los usuarios que se aprovisionarán; provienen de otros procesos de incorporación, como Active Directory, RR. HH., IDM, etc.
El segundo carril de natación proporciona lo siguiente; Sólo se permite el acceso a los usuarios registrados, los usuarios de administrador oa través del autoservicio solicitan acceso al ERP. Una vez que se inicia la solicitud, se inicia el proceso de violaciones de la política (paso 1). Al finalizar, se inicia el flujo de trabajo de aprobación para garantizar que se proporcionen todas las aprobaciones para la solicitud.
El tercer carril de natación muestra cómo se actualiza el usuario en función de las aprobaciones del flujo de trabajo (si se desea) para los roles solicitados en el ERP.
Para completar el ciclo de acceso privilegiado, se inicia la certificación con MonitorPaaS™. MonitorPaaS™ proporciona un informe del acceso de FireFighter que detalla a qué aplicaciones accedió el usuario y qué funciones pudo haber ejecutado, estableciendo así un control de supervisión sobre este nivel de acceso.
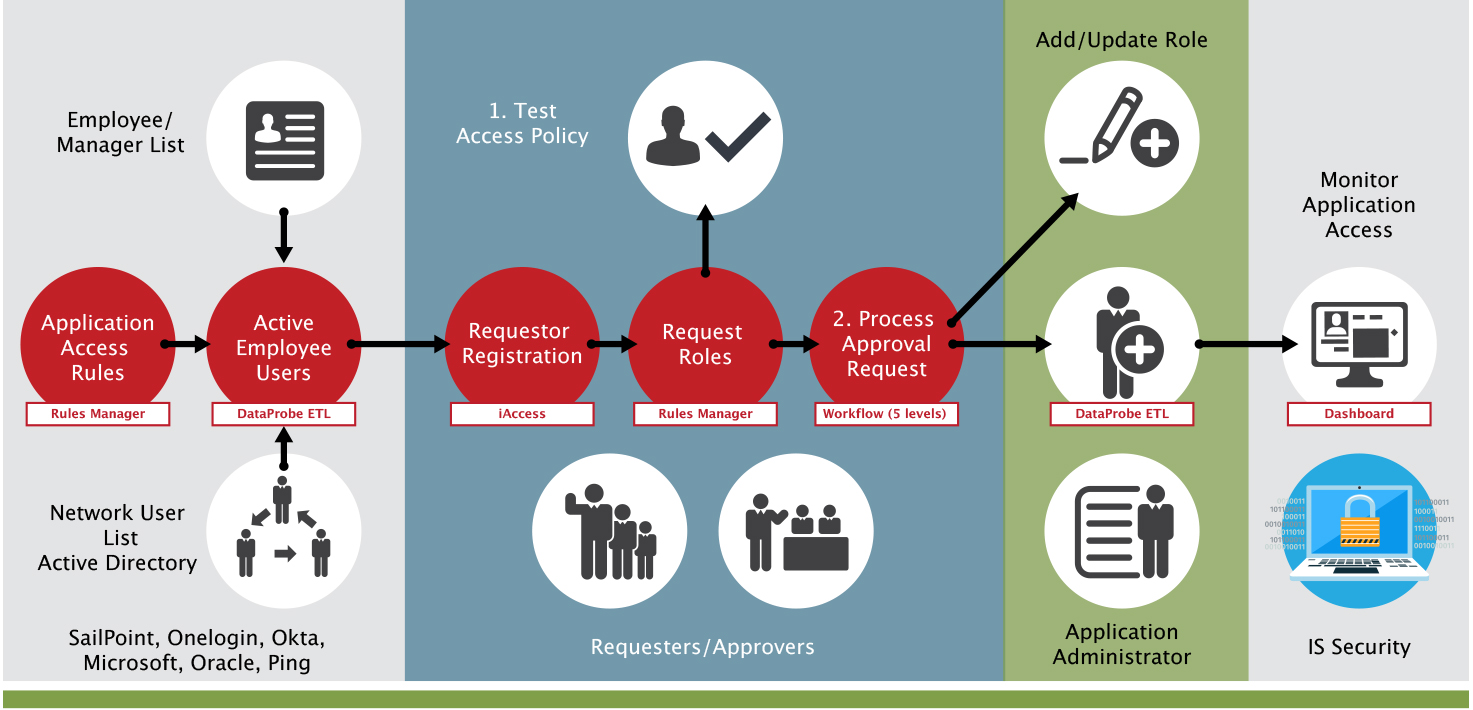
Prevenir los riesgos de acceso en la solicitud de acceso del usuario
Esta segunda infografía representa cómo controlar el acceso de superusuario.
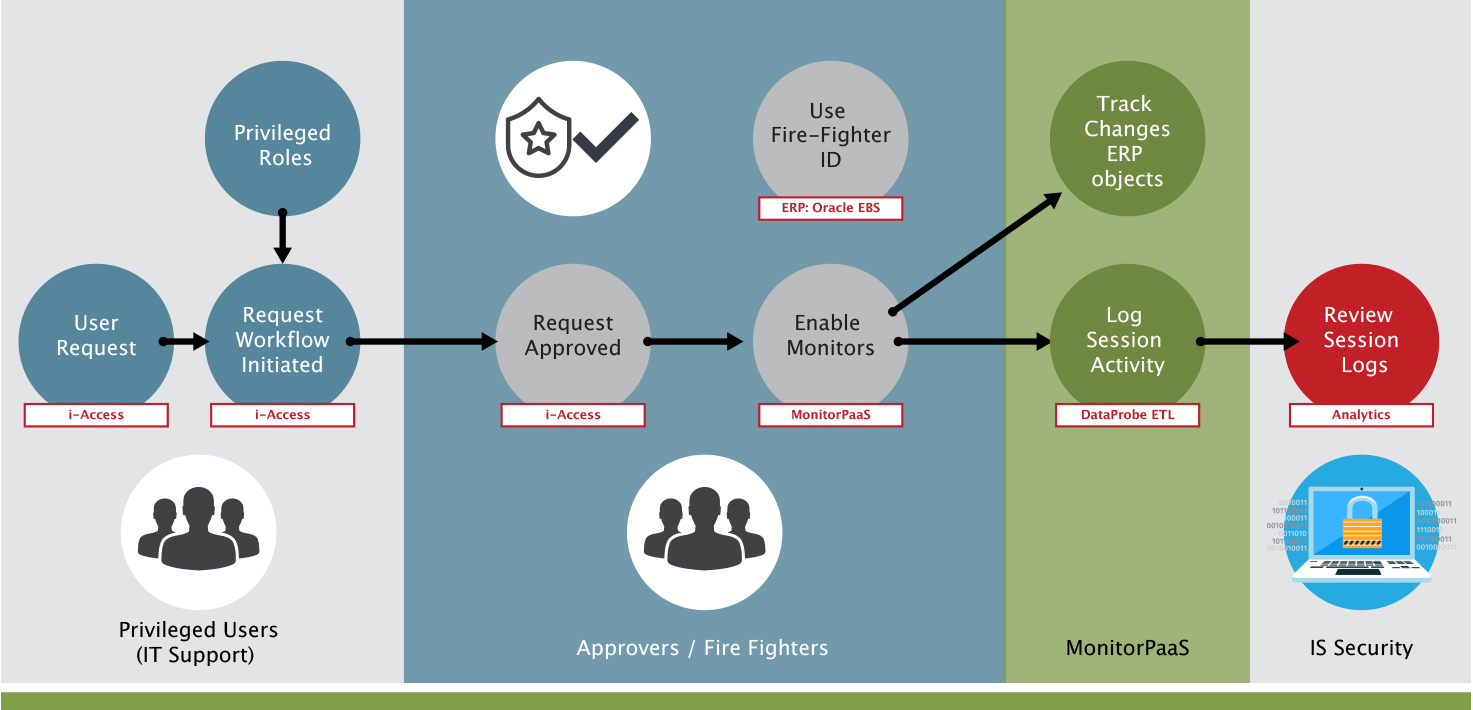
Controlar el acceso de superusuario
Vea cómo se aplica la gobernanza al acceso que tiene hoy.
Una sesión de trabajo con un especialista en gobernanza, no una presentación de diapositivas.
Reserva tu demostración personalizada.